拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
“都散了吧,店铺凉了……”
当你苦心研究如何赚钱,在“怎么运营?怎么选品?怎么投放广告?怎么提高销量?”等问题上好不容易琢磨出门道。后方却失了火,店铺安全有问题,所有努力付之东流,这事光想想就够让人崩溃。
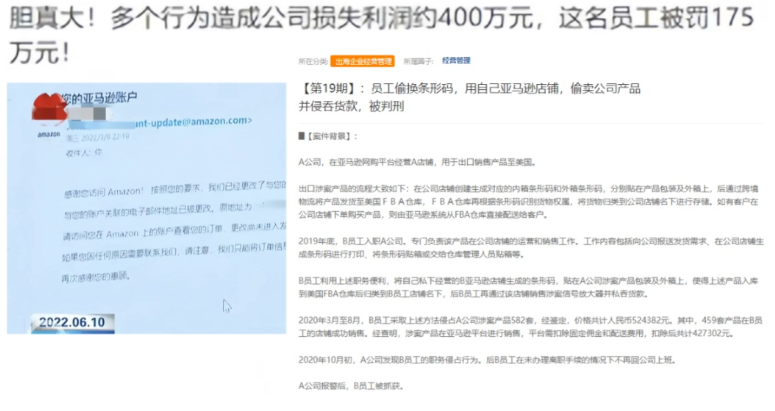
甚至已有卖家经历此等惨况:
员工将公司的供应商信息、定价政策、运营数据、财务资料等机密信息全部盗取,公司直接损失利润400万。
员工离职后恶意篡改店铺的密码和收取货款的银行卡、下架热销品、修改商品折扣,给公司造成巨大损失。
员工将私下经营的店铺生成的条形码,贴在公司产品包装及外箱上,产品入库后全部归到员工店铺的名下。
各位卖家朋友真的引以为戒!
店铺安全这件事就是最基础的,首先得保住店铺,才能去谈后面的规划。否则像这种“公司数据被盗窃”、“离职员工报复”的事早晚也得发生在自己身上。
但店铺的日常运营操作,就是需要多人协同,光靠老板自己肉眼盯着,不是个事儿。
►►►
基于此,飞跨浏览器推出控制访问策略
精准控制成员在店铺操作页面中的行为,让员工看见他应该看见的,让员工操作他应该操作的,帮助老板把店铺的核心机密依旧掌握在自己手中,可谓高枕无忧。
下面具体了解一下飞跨的控制访问功能:
场景1:
亚马逊店铺有财务页面,里面涉及账户信息、付款信息、业务信息等,这些都属于与店铺资产相关的机密信息,被员工随意查看或操作,都存在风险。
场景2:
员工在工作环境下浏览不当网站,也可能对店铺安全造成破坏。
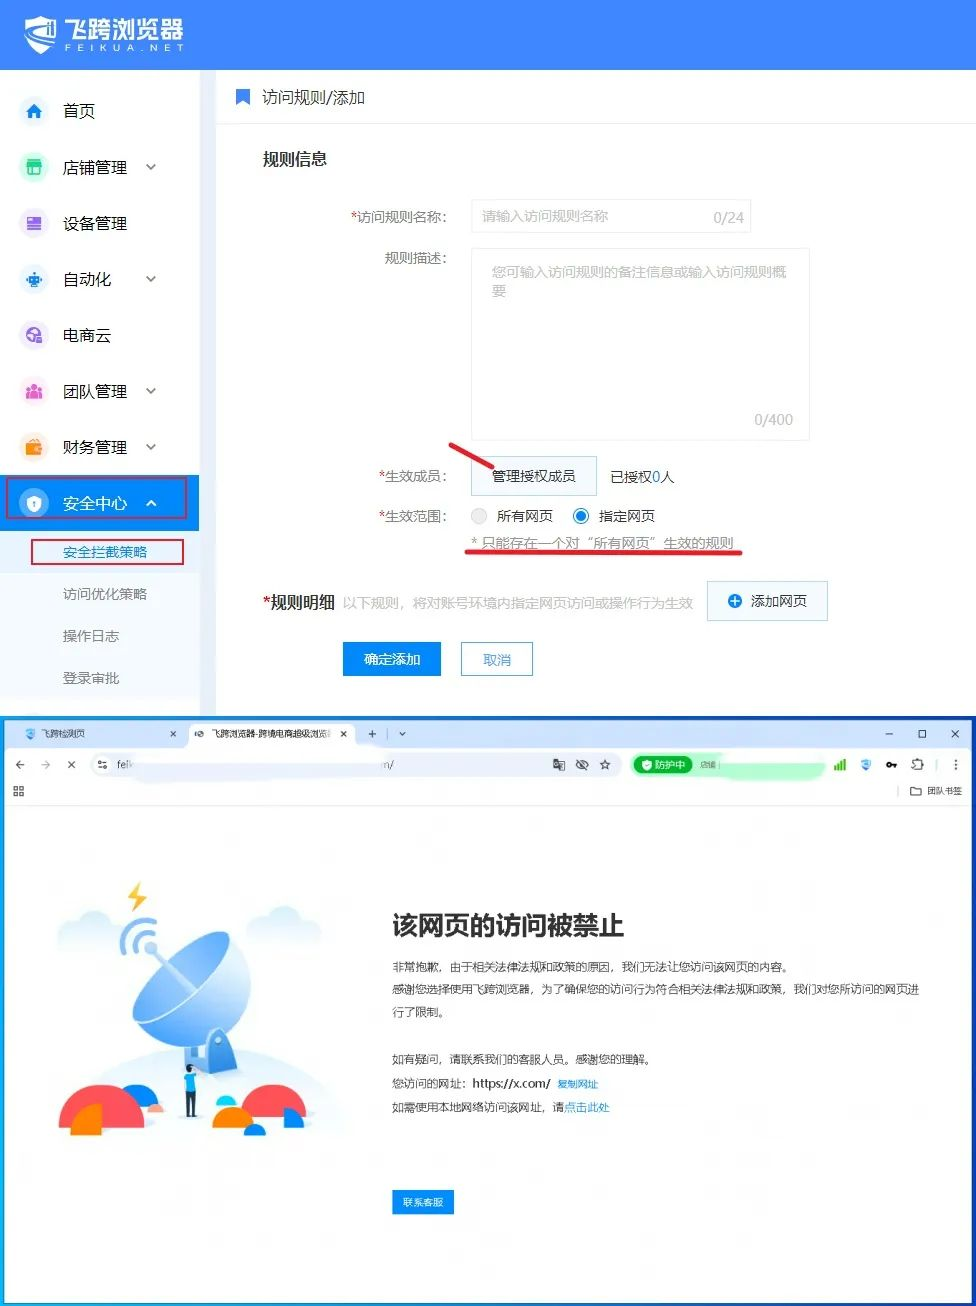
飞跨浏览器【安全中心】模块:
用户可以针对具体网页、具体操作动作进行设置
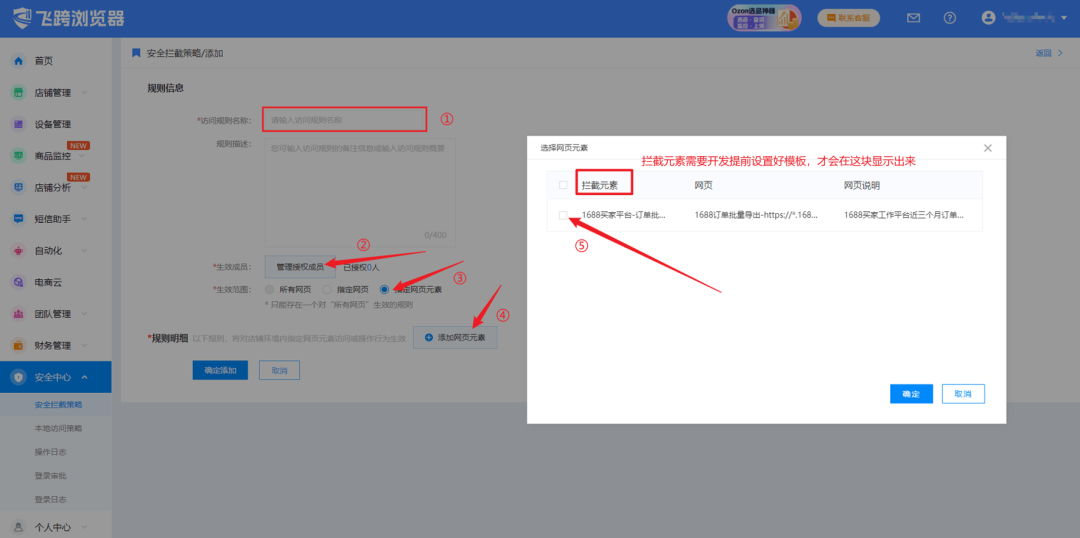
点击【安全拦截策略】-【添加规则】,填写规则名称、描述,以及生效的成员及范围,点击【**确认添加】**,该访问规则随即生效。
场景1:
一个亚马逊账号拥有多个站点属于常见情况,卖家把店铺的操作权限分配下去之后,只希望员工各自负责自己的站点,不随意切换站点,造成店铺混乱。
场景2:
卖家想让员工操作店铺,员工拥有对应权限,但却不希望员工对关键信息导出,造成数据泄露。
飞跨浏览器新增【网页元素】:
细化控制成员访问
用户确认需要拦截的元素,将店铺授权给飞跨浏览器,我们会在后台配置拦截元素预设模板。
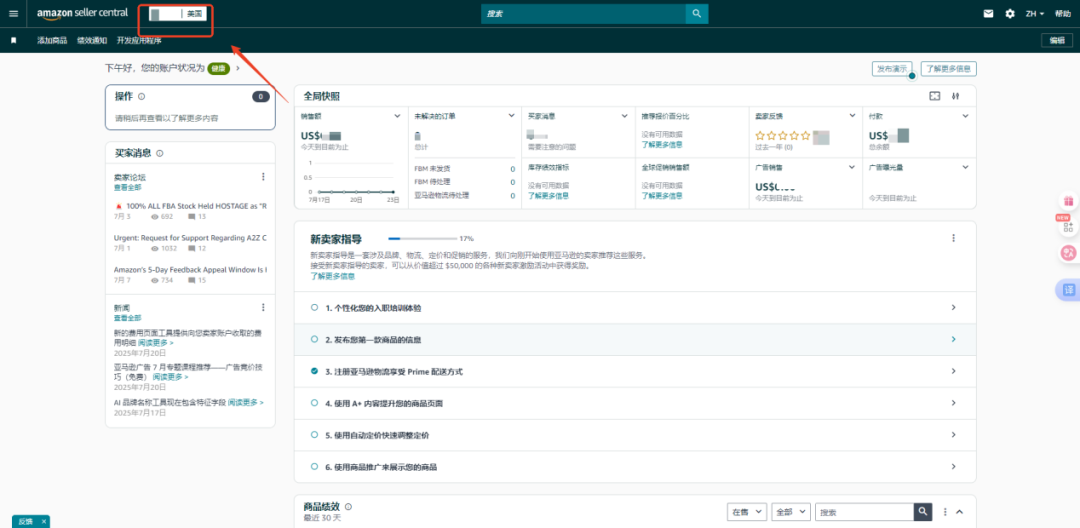
之后,用户到控制台【添加规则】设置拦截元素策略,配置完成。
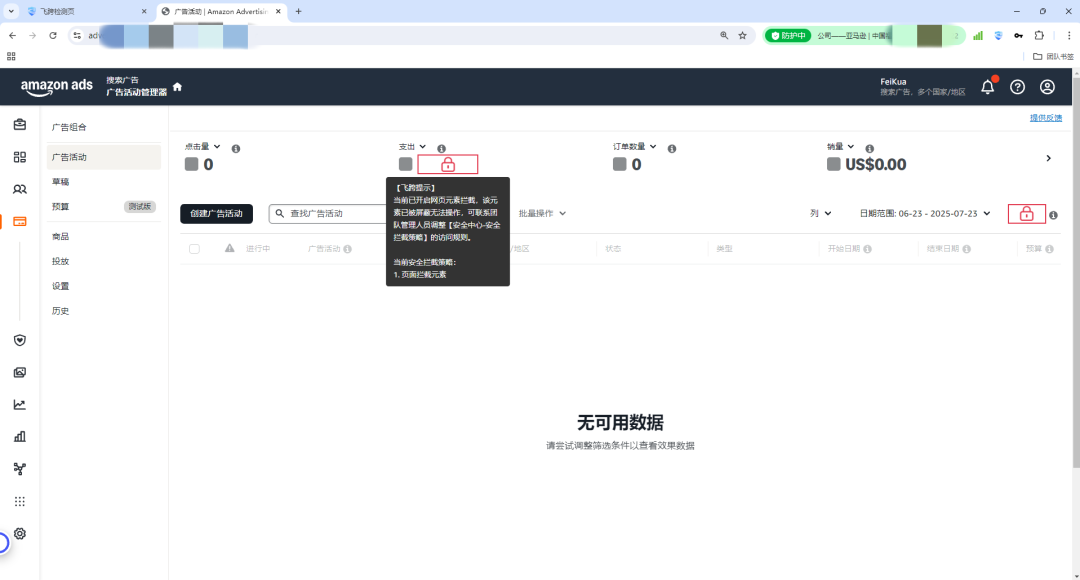
设置成功后,员工被限制访问的页面元素会显示关闭状态,并有对应提示。
飞跨浏览器控制成员访问的具体操作步骤,可点击跳转官网查看:
飞跨浏览器的控制访问功能不局限于上述使用场景,您在控制成员访问页面的网页元素有任何需求,都可以随时向飞跨浏览器提出,我们将充分考虑,一经采纳,即纳入开发计划!
各位卖家朋友,赶紧行动起来,开启飞跨浏览器的控制访问策略,让您的店铺安全无风险!