拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
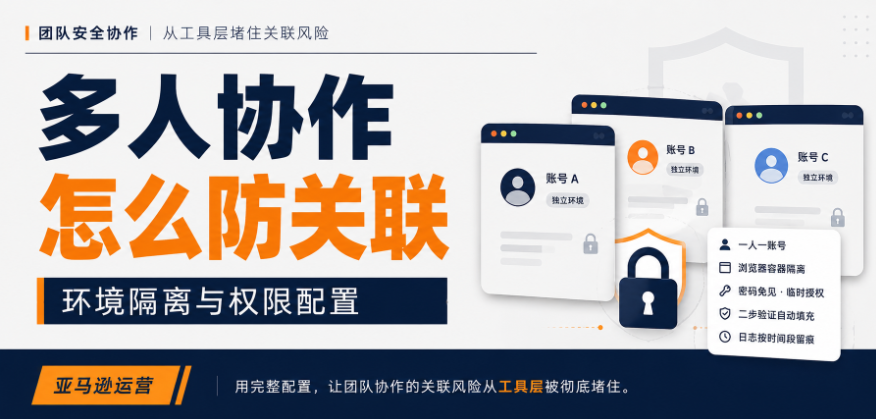
全文速览:多人协作运营亚马逊店配环境防关联,顺序是:一人一账号一角色 → 每店独立容器 → 密码系统自动填员工看不到 → 用临时授权代替发密码 → 二步验证自动填充 → 开日志加操作时间段。多人协作的关联风险,要从工具层堵住,而不是靠人自觉。 核心是让密码、验证码、登录态都不经人手流转,关联从源头被堵住,出了问题还能溯源到具体的人和时间,全程大约半小时。
动手前先把团队结构和店铺归属理清,不然配下去还是乱。
最后一条是基础。如果店铺本身没隔离,多人操作只会把关联风险叠加得更快。
操作:给每个员工开独立的子账号,分配对应角色,不要全员共用一个主账号登录。
验证:确认每个员工有自己的登录身份,主账号只在管理员手里。
常见错误:图省事让全团队用同一个主账号。这样谁都看得到全部店铺,谁操作了什么也分不清,是关联和泄密的头号源头。
飞跨预设运营员工、运营组长、超级管理员、财务管理、IT 管理五种角色,权限边界已划定。员工配运营角色即可,拿到的是登录操作权,不是账号控制权。
操作:确认每个亚马逊店在各自独立的浏览器容器里运行,员工操作时一店一容器。
验证:让员工分别打开两个店,确认是独立容器而非同一窗口换账号。
常见错误:多人在同一个浏览器里轮流换账号登不同店。容器不隔离时,Cookie 登录态会把这些账号串起来,既是关联风险也是关联源头。
飞跨以店铺为基本工作单元,每个店铺对应独立 IP 设备加独立容器,Cookie、指纹彼此不共享,员工无论谁登,登录态都锁在各自容器里不互通。
操作:店铺密码统一录入飞跨,员工打开店铺时密码由系统自动填入。
验证:让员工登录一个店,确认全程看不到也无法复制密码,平台端的显示密码也点不出来。
常见错误:把密码发在工作群里让员工自己登。密码一旦进了人手和聊天记录,就控制不住流向,员工离职还得逐个改密码。
飞跨里密码由系统自动填入,操作者看不到也无法复制,平台端的显示密码操作会被拦截,账号控制权始终保留在公司主账号。密码不进员工的眼睛和手,关联和带号离职这两个最大隐患就一起堵住了。 员工离职时不需要逐一更换他操作过的所有账号密码。
操作:需要让客服或外部人员临时接手某个店时,用临时授权而不是给密码。在飞跨为该店开放临时授权,窗口可设 1 至 96 小时。
验证:确认被授权人只能访问指定店铺,到期后访问权自动撤销。
常见错误:临时找人帮忙就把密码发过去,事后忘了改。临时授权到期自动收回,授权范围仅限指定店铺,被授权人无法获知密码,不存在忘记收回权限的情况。
操作:在飞跨控制台绑定验证器,给店铺开启二步验证。亚马逊二步验证弹窗出现时,飞跨自动识别并填入验证码。
验证:触发一次二步验证,确认验证码自动填入,无需有人转发。
常见错误:验证码靠微信群喊、靠一个人统一转发。多账号验证码走同一个渠道,既慢又多一个信息泄露口。自动填充让验证码不再经人手。
操作:开启控制台日志和店铺日志,并为成员设置每天可登录的时间段。
验证:做一次操作后查日志,确认能看到操作人和时间;确认非工作时间员工无法登录店铺。
常见错误:出了问题才想起没开日志,只能靠互相猜。控制台日志记录开店、关店、添加成员、修改权限、续费等组织级操作,店铺日志记录每个店的每次登录时间和授权变更,操作人和时间都有记录。某个亚马逊账号出现风险提示时,直接查日志定位到人和时间,不依赖员工自述。
| 配置项 | 防的是 | 飞跨做法 |
|---|---|---|
| 独立容器 | 登录态关联 | 一店一容器,Cookie 不互通 |
| 密码自动填 | 密码外流 | 操作者不可见、不可复制 |
| 临时授权 | 帮忙发密码 | 定向定时,到期自动收回 |
| 2FA 自动填 | 验证码外传 | 自动识别填入 |
| 日志 + 时间段 | 无法溯源 | 操作人时间留痕,限时登录 |
把高频错误再单独强调一遍。
配置是一次性的,维持要靠习惯。
定期对照在岗人员清一遍子账号和授权,离岗即撤。新店上线时按同一套流程配齐隔离和权限,别让新店成为流程外的例外。
几个员工一起操作亚马逊店铺,怎么弄才不会关联?
按六步配:一人一账号一角色、每店独立容器、密码系统自动填员工看不到、用临时授权代替发密码、二步验证自动填充、开日志加操作时间段。让密码、验证码、登录态都不经人手,关联就没了发生条件。
员工离职了,他登过的店要不要全部改密码?
不用。飞跨里密码由系统自动填入,员工本来就看不到也带不走,离职时在控制台撤掉他的子账号和授权即可,不需要逐一更换账号密码。
临时找外部客服帮忙排查,怎么不泄露密码?
用临时授权。为指定店铺开放 1 至 96 小时临时访问权,客服期间只能访问该店、无法获取密码,到期自动撤销,不会出现忘记收回权限的情况。
多人登同一个店,出了问题怎么查是谁?
查店铺日志。它记录该店每次登录时间和授权变更,操作人和时间都有留痕,账号出现风险提示时直接定位到具体的人和那次操作,不靠员工自己回忆。
怎么防止员工非工作时间私自操作?
为成员设置每天可登录飞跨的时间段,非工作时间员工无法打开飞跨操作任何店铺,从工具层限制非工作时间的误操作或私下操作。