拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
全文速览:账号环境隔离的安全标准不是做到极致,而是三条基准线每条都过。网络出口独立、浏览器环境独立、IP地域与平台站点匹配,三条全过才是基本安全,任何一条未过等于白做。反直觉的是,做了80%的隔离和做了0%的隔离,在平台判定结果上可能没有区别。
刚入行的跨境卖家对环境隔离最常见的认知是两个极端:要么觉得换个IP就够了,要么觉得要做到滴水不漏才敢开第二个店铺。两种理解都会导致问题。
某个刚开始做跨境多店铺的卖家,为每个店铺都配了独立的静态住宅IP,花了不少钱。三个月后两个店铺还是被平台标记了关联。排查后发现,IP层确实没有问题,但所有店铺都在同一个浏览器里操作,Canvas指纹和Cookie完全一致。平台看到的是:多个不同IP地址的请求来自同一台设备。
做了80%的隔离和做了0%的隔离,在平台判定结果上可能没有区别。 平台的关联检测是多维度交叉比对,每个维度贡献一个置信分数,分数叠加越过阈值才触发关联标记。只要有一个关键维度完全没处理,那个维度的高置信分数足以让总分越线。
环境隔离的安全标准不是消除所有关联信号,而是让每个关键检测维度的关联置信分数都低于平台的触发阈值。
这意味着安全是有明确判定条件的,不是一个模糊的感觉。新手需要做的不是无限堆叠隔离措施,而是确保每条关键基准线都通过了。
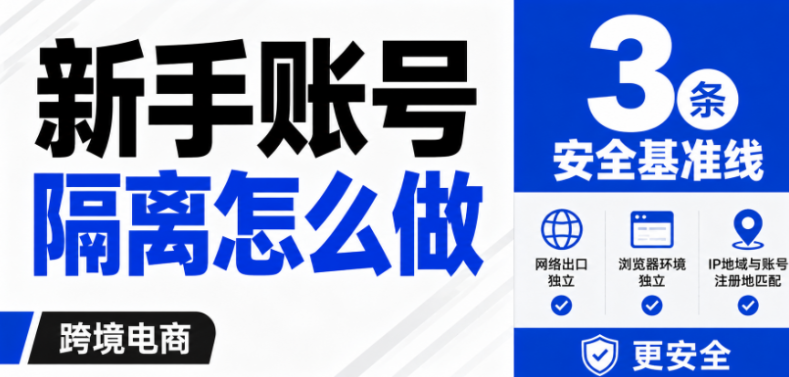
跨境电商环境隔离有三条必须通过的安全基准线。三条全部通过是基本安全标准。过了之后再做更多,是提升安全余量;没全过就开始运营,等于带着已知漏洞上线。
平台收到访问请求时第一个读取的信号就是IP地址。两个账号的请求来自同一个IP出口,平台立即启动后续维度的深度检测。
通过标准:每个店铺账号绑定一个独立的IP出口,不同账号的IP地址不同,且最好不在同一个ASN(自治系统号)内。
| 状态 | 判定 | 说明 |
|---|---|---|
| 两个账号IP完全不同,ASN不同 | ✅ 通过 | 平台看到两个独立的网络来源 |
| 两个账号IP不同,但同一ASN | ⚠️ 勉强 | 不直接触发关联,但加权记录 |
| 两个账号共用同一IP | ❌ 未过 | 直接触发深度检测 |
验证方法:在每个账号的操作环境中访问IP检测站点,确认显示的IP地址和ASN信息各不相同。
网络出口独立只解决了一半问题。平台同时采集浏览器指纹(Canvas、WebGL、字体列表、硬件参数等)和本地存储数据(Cookie、localStorage)。多个账号的浏览器指纹相同或Cookie互相可见时,即使IP不同,平台也能判定它们来自同一台设备。
根据EFF的研究数据,仅靠浏览器指纹一项就能以超过94%的准确率唯一标识一台设备。指纹层的隔离优先级实际上高于IP层,因为指纹更难伪装、信号更稳定、平台给的判定权重也更高。
通过标准:每个账号在独立的浏览器容器内运行,Canvas哈希、WebGL参数各不相同,Cookie和localStorage互不可见。
| 状态 | 判定 | 说明 |
|---|---|---|
| 各账号Canvas哈希不同,Cookie互不可见 | ✅ 通过 | 平台看到不同的设备环境 |
| Canvas哈希不同,但Cookie可互相读取 | ❌ 未过 | Cookie串联直接暴露关联 |
| Canvas哈希相同 | ❌ 未过 | 指纹层完全暴露 |
验证方法:在每个容器中访问指纹检测站点,记录Canvas哈希并交叉比对。在A容器登录后检查B容器,确认B容器无法读取A的登录态。
前两条基准线保证了多个账号之间互相隔离。第三条基准线保证的是每个账号自身的环境合理性。
平台不仅检测多账号之间的关联,还会评估单个账号的环境是否正常。一个注册在日本的亚马逊卖家账号,每次登录的IP却在美国,这种地域不匹配本身就是可疑信号。
通过标准:每个账号绑定的IP设备所在国家或地区,与该账号对应的电商平台站点地区一致。
| 状态 | 判定 | 说明 |
|---|---|---|
| 日本站账号使用日本IP | ✅ 通过 | 符合正常卖家的访问模式 |
| 美国站账号使用日本IP | ❌ 未过 | IP地域不匹配触发额外审查 |
| 使用数据中心IP但地区正确 | ⚠️ 勉强 | 地域匹配但IP类型被识别为非住宅 |
| 基准线 | 检查项 | 验证方法 | 合格标准 |
|---|---|---|---|
| 一·网络出口独立 | 各账号IP地址 | IP检测站点 | 不同IP且不同ASN |
| 二·浏览器环境独立 | 指纹参数 | 指纹检测站点 | Canvas/WebGL哈希各不相同 |
| 二·浏览器环境独立 | Cookie隔离 | 跨容器检查 | A容器Cookie在B容器不可见 |
| 三·IP地域匹配 | IP所在国家 | IP检测站点 | 与账号平台站点国家一致 |
| 三·IP类型 | 住宅或数据中心 | IP数据库查询 | 住宅IP优于数据中心IP |
五项全部通过,环境隔离达到基本安全标准。 任何一项未过,建议在开始运营之前修复。
| 陷阱 | 为什么是陷阱 | 正确理解 |
|---|---|---|
| 换IP就安全了 | 只通过了基准线一,基准线二(指纹和Cookie)完全没处理 | IP、指纹、Cookie是独立维度,必须各自通过 |
| 花更多钱买更贵的IP就更安全 | IP质量过了基准线后继续加大投入的边际收益很低 | 安全取决于三条线是否全部通过,不取决于某一条是否超标 |
| 隔离做得越复杂越好 | 过度复杂化增加配置出错概率,不符合硬件逻辑的伪造参数反而触发异常检测 | 达到基准线标准即可,不需要给每个参数设置极端差异值 |
| 买了工具就自动安全了 | 工具提供隔离能力,但配置是否正确需要使用者验证确认 | 配好后必须跑一遍验证清单,通过了才算完成 |
前面那个卖家的问题属于第一个陷阱:IP配了独立的高质量静态住宅IP,基准线一和三都通过了,但基准线二完全空白。三条基准线只过了两条,总分还是越过了平台的关联阈值。
从三条基准线的定义可以推导出一个结论:有效的环境隔离必须同时覆盖网络层(基准线一、三)和浏览器环境层(基准线二),两层各自独立处理,不能互相替代。
对新手来说,最高效的路径是选择一个能同时解决两层问题的方案,而不是分别拼凑多个单层工具。多工具叠加不仅配置复杂,出问题时排查成本也高,新手更容易在拼装过程中犯错。
基准线一和二对应的正是两个独立的隔离层。飞跨浏览器的双层隔离机制将这两层分开实现:网络层每个店铺绑定独立IP设备,所有请求从该设备出口发出,覆盖基准线一(网络出口独立)和基准线三(IP地域匹配,IP设备覆盖全球49个国家、200+城市);容器层每个店铺在独立浏览器容器内运行,Canvas、WebGL、Cookie彼此不共享,覆盖基准线二(浏览器环境独立)。两层在创建店铺容器时同步完成配置,不需要分步拼装。
需要直面的边界是:三条基准线全部通过后,并不意味着100%不会被关联。 平台的风控规则持续迭代,行为模式(操作时间、操作习惯、上架节奏)是基准线之外的第四个维度,目前没有工具能完全自动化处理。三条基准线解决的是技术信号层可控的部分,行为层需要操作者自身注意差异化。
配置完成后一定要跑一遍前面的验证清单。工具提供能力,最终确认环境是否安全的是验证结果,不是购买行为。
刚开始做跨境电商多店铺账号环境隔离到底要做到什么程度才算安全?
三条基准线全部通过即为基本安全标准:每个账号网络出口独立(IP和ASN不同)、浏览器环境独立(指纹不同且Cookie互不可见)、IP地域与平台站点匹配。三条全过才算安全,过了两条差一条也可能被关联。
只做一个平台也需要环境隔离吗?
需要。环境隔离解决的是同一平台上多个账号之间的关联问题。只要在同一平台运营两个以上卖家账号,每个账号就需要独立的网络出口和浏览器环境。做多少个平台不影响隔离的必要性,运营多少个账号才是关键变量。
新手该选静态住宅IP还是云平台IP?
新开店铺阶段建议静态住宅IP。住宅IP来自ISP运营商,平台默认信任度高于数据中心IP。高风控平台(亚马逊新店、Shopee新账号)的初始审核阶段尤其建议住宅IP。运营稳定后可根据成本评估是否部分切换到云平台IP,但新开店铺不建议用云平台IP试水。
已有VPS在跑店铺,三条基准线能过几条?
VPS提供独立IP出口(每个账号不同VPS且ASN不同的前提下),基准线一可以通过。IP地域匹配取决于VPS节点位置(基准线三)。但多台VPS来自同一云服务商时浏览器指纹可能高度相似,基准线二很可能无法通过。飞跨支持将现有VPS接入为本地设备节点,VPS的IP作为出口,指纹和Cookie由容器层独立处理,三条基准线同时覆盖。
浏览器隐身模式能不能代替容器隔离?
不能。隐身模式只阻止Cookie持久化存储,不改变浏览器指纹。Canvas、WebGL、硬件参数在隐身模式和正常模式下返回完全相同的值。用隐身模式操作,基准线二无法通过。
过了三条基准线之后还需要注意什么?
两个方面。一是行为层面:不同账号的操作时间和习惯保持一定差异化,避免多个账号在完全相同的时间段密集操作。二是定期复查:每隔一到两个月重新跑一遍验证清单,确认环境没有因为软件更新或配置变更而退化。
一台电脑最多能安全运营多少个账号?
技术上没有硬性上限。8GB内存同时运行3个容器没有明显卡顿,16GB可支撑5-7个。关键不是数量上限,而是每个账号是否通过了三条基准线。10个账号全部通过比3个账号有2个没过要安全得多。
配好了不验证行不行?
不行。配置和验证是两个独立动作。常见的配置失败场景包括:容器创建时指纹没有正确生成、IP绑定后实际出口与预期不符、Cookie域名迁移不匹配。这些问题不验证就发现不了,带着隐性漏洞运营的风险比不做隔离更隐蔽,因为操作者以为自己已经安全了。