拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
亚马逊多个店铺的Passkey,应先按实际登录账号区分,再核对该账号关联的站点、工作环境和使用人。管理清单记录对应关系与验证结果,凭据本身通过适用的Passkey提供方保存,或在符合条件的飞跨环境中托管。团队成员应按平台安排使用各自获授权的登录身份,不能因为管理多家店,就把所有人改成共用一套管理员凭据。
店铺名称、站点名称和登录账号不能直接画等号。整理前先让负责人核对实际后台,写清每个业务对象由哪个账号访问,以及操作人员属于主用户还是已获授权的次级用户。
亚马逊的Passkey与登录身份有关。平台关于团队访问的说明指出,可以通过次级用户为成员建立独立登录,让成员分别设置自己的Passkey。因此,多人管理同一业务账号,与一个人管理多个独立登录账号,需要不同的身份安排。
建议先画出“人员—登录身份—业务对象”的对应关系,再选择保存或托管方式。若当前只有店铺昵称,没有可靠的登录身份记录,先补齐这一步,避免在错误账号下新增凭据。
清单用来定位正确凭据及其负责人,不用于复制Passkey、密码或其他验证秘密。可以放在团队已有的受控资料位置,并按职责设置访问范围。
| 建议字段 | 记录内容 | 核对目的 |
|---|---|---|
| 业务对象 | 店铺标识、站点及必要的后台入口说明 | 确认要进入哪项业务 |
| 登录身份 | 可以辨认的账号标识,必要时脱敏 | 区分主用户和不同成员身份 |
| 保存或托管位置 | 使用的Passkey提供方,或飞跨中的对应条目 | 知道去哪里检查配置 |
| 工作环境 | 电脑或工具环境的管理标识 | 区分已验证与尚未验证的使用条件 |
| 负责人 | 身份维护人、使用人及异常联系人 | 明确谁能处理变更 |
| 检查结果 | 最近验证时间、对应身份和待处理问题 | 判断该配置是否经过实际确认 |
| 恢复安排 | 经确认可用的恢复渠道及负责人 | 设备丢失或无法验证时知道如何处理 |
例如,同一个运营负责两个独立账号,应记录两套对应关系。两位运营参与同一业务,则应分别记录各自平台身份及其授权,不能只在“使用人”栏填一个团队名称就结束。
日常表格中的账户标识尽量只保留定位所需信息,完整资料按企业既有权限管理,不发送到无关工作群。
先检查客户端及内核是否满足飞跨帮助中心的要求,Windows和Mac分别核对。以下步骤用于说明配置顺序,实际页面以当前支持的版本和账号入口为准。
每完成一个账号,就核对一次清单。操作中途若切换了账号,应重新确认对象再继续,避免把上一项的名称和检查结果填到下一行。
若没有看到相应入口,不要在其他店铺中随意补建凭据。先核对当前账号、页面和版本,再通过对应支持渠道确认。
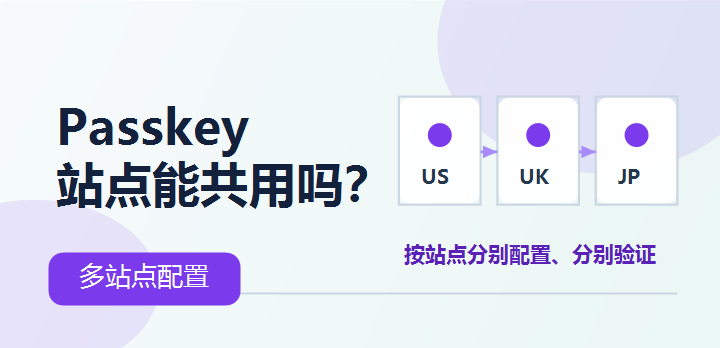
飞跨帮助文档对站点与环境作了区分:同一店铺环境下,日本站点需要独立配置;同一亚马逊账号若为不同站点建立了不同的飞跨店铺环境,也需要分别处理托管,不能把某一个环境设置成功理解为全部环境都已经完成。
因此,管理清单应保留“在哪个环境、访问哪个站点完成了验证”。当团队新增站点或调整条目时,用这两项信息判断需要补查什么,而不是直接把旧记录复制过去。
站点之间的关系以平台账号实际安排为基础,飞跨条目与托管设置则按产品说明核对。名称相似不能证明配置通用,验证时还要观察真正进入的身份和业务对象。
亚马逊官方的团队访问说明不支持多人共享同一个登录身份,并提供了邀请次级用户、分别注册Passkey的方式。负责人应先在平台中安排成员及其业务权限,再考虑对应工作环境。
飞跨中的成员访问安排应与这些身份保持一致。托管解决的是相应环境中的凭据使用问题,不应改变平台要求的人员身份区分,也不应让普通运营因此获得管理员的全部权限。
如果现有配置无法保持这种区分,先调整环境和授权安排,必要时向平台与产品支持核对。不能为减少一次验证,就把所有人导向同一套主账号登录。
成员职责变更时,同时检查平台权限、工具访问和清单负责人。新人到岗应建立自己的适当身份与配置,旧人员的访问按团队流程处理。
建议让实际使用人按正常工作条件检查以下事项:
试用过程中遇到平台要求的其他认证,应按页面流程完成,不把托管当作取消所有验证的保证。出现失败时,保留时间、提示和所用身份,先定位发生在哪一步。
对尚未试用的电脑或环境,应明确写成“未验证”,不要因一个环境成功就批量填成通过。
更换电脑、人员离岗与删除Passkey是不同变更,应分别安排。先确认仍有可用的访问或恢复方式,再决定需要调整哪些配置,避免把删除旧凭据当作排障的第一步。
需要移除飞跨托管的Passkey时,按官方文档到亚马逊后台管理,完成后核对相应绑定状态。执行前确认账号和凭据归属,执行后更新清单,不通过反复删除重建来试探是否能够恢复登录。
当多个店铺的登录身份、保存位置、环境和负责人都能逐项对应,后续新增账号、换机或人员调整就有明确的检查入口。可以先从一个代表账号完成配置与验收,再按同样的方法整理其余账号,逐项确认后交给对应成员使用。