拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
全文速览:亚马逊多店防关联,运营环境要同时满足五个条件:出口 IP 独享且地区匹配、指纹容器逐店隔离、登录态 Cookie 互不相通、一店绑一台设备、操作行为不跨店串联。一个容易被忽略的点是,最常出问题的不是 IP,而是登录态和设备复用。很多人换了 IP 却还在同一个容器里切账号,等于白换。
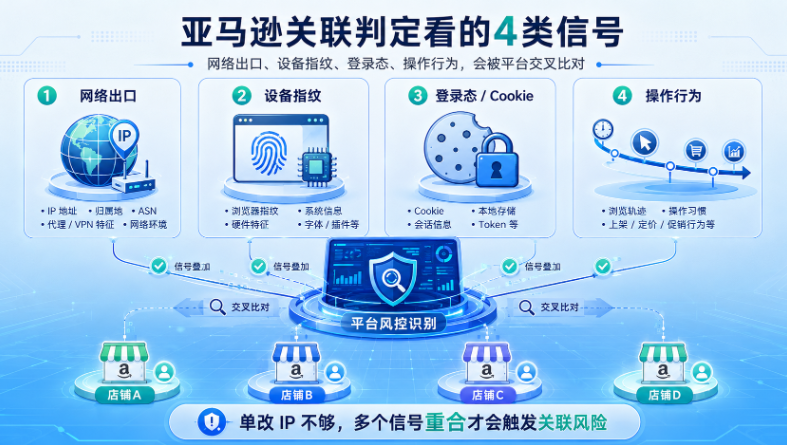
亚马逊判定关联,走的是信号叠加。单独一个信号可能不足以定性,但多个信号指向同一个运营者时,关联就坐实了。
| 信号维度 | 平台看什么 | 重合后果 |
|---|---|---|
| 网络出口 | IP 地址、IP 段 | 同 IP/同段直接高度可疑 |
| 设备指纹 | Canvas、WebGL、字体、时区 | 指纹雷同判定同一设备 |
| 登录态 | Cookie、历史登录记录 | 串起多个账号的登录轨迹 |
| 操作行为 | 登录时间、操作习惯 | 高度同步指向同一人 |
理解这张表,才能理解为什么防关联是一组条件而不是一招。你把 IP 换了,指纹没换,平台从指纹这条线照样关联;指纹也隔离了,登录态在同一个容器里串着,平台从 Cookie 这条线还是能连起来。
第一个条件,出口 IP 独享,不与他人共用,且地区和亚马逊站点匹配。
自查方法:分别打开两个店铺,查各自的出口 IP 是不是不同的、是不是独享的。共享 IP 段是亚马逊重点标记对象,几个店铺从同一段出去,哪怕别的都隔离了,这一条就足以触发关联。
飞跨给每个店铺绑定一台独立 IP 设备,平台接收到的登录请求来自该设备 IP,而非本机网络。飞跨自有 IP 资源池超过 3000 万个独享 IP,每个店铺绑定的 IP 为独享,不与其他用户共用同一出口。
地区匹配是亚马逊的专项要求。有地区限制的站点必须用对应地区 IP——日本亚马逊站要日本 IP,欧洲站要欧洲 IP,中国大陆 IP 设备仅适用于大陆可正常访问的平台。飞跨 IP 设备覆盖全球 49 国、200+ 城市,按要做的站点选对应地区。
新店阶段建议选静态住宅设备。它由 ISP 运营商提供静态住宅 IP,隐私性更高,适合亚马逊新店这类高风控场景。
第二个条件,每个店铺在独立容器里运行,指纹彼此不同。换 IP 不换指纹,是多店运营里最常见也最致命的疏忽。
亚马逊采集的指纹不止一项:Canvas 指纹、WebGL 参数、字体列表、时区、屏幕分辨率等组合成一台设备的身份。两个店铺指纹高度相似,平台就当成同一台设备。
自查方法:在同一台电脑上打开两个店铺,用指纹检测能看到的参数比对,确认 Canvas、WebGL 这些关键项不一样。如果两个店铺指纹一致,说明容器没隔离。
飞跨的双层隔离机制里,容器层每个店铺在独立浏览器容器内运行,Cookie、Canvas 指纹、WebGL 参数彼此不共享。它和网络层的独立 IP 设备分别解决「来自什么设备」和「来自哪个 IP」两个问题,两层各自独立,也各自可以单独验证。
第三个条件,各店铺的登录态隔离。这是最容易被换 IP 的动作掩盖的漏洞。
Cookie 里携带历史登录信息。如果你在同一个浏览器容器里切换不同亚马逊账号登录,哪怕每次都换了 IP,容器里残留的登录态会替你把这些账号串起来。平台顺着 Cookie 这条线,就能把看似独立的几个店连成一串。
自查方法:确认每个店铺是不是在各自独立的容器里,而不是同一个浏览器窗口里换账号登。一店一容器,登录态才不会互相渗透。
飞跨以店铺为基本工作单元,每个店铺对应一套完整运营身份:独立 IP 设备加独立浏览器容器,两者绑定。Cookie 隔离在容器层完成,不同店铺的登录态互不可见。
老店从普通浏览器迁过来时,可用官方迁移插件把 Chrome 或 Edge 里的登录态和 UA 一键导入对应容器,账号历史登录状态完整保留,不需要重新登录、不需要重新过验证,迁移本身也是在做隔离,把原本混在一个浏览器里的登录态拆进各自独立的容器。
第四个条件,设备与店铺一对一,不多店共用一台设备。
这是个运营纪律问题,也是个被低估的关联源。官方建议每台设备对应绑定一家店铺,多店共用同一设备存在关联风险。有人为了省设备费,把两三个店挂在同一台设备上,结果网络出口又重合了,前面的隔离白做。
自查方法:清点你的店铺数和设备数,确认是不是一对一。如果设备数少于店铺数,说明有店在共用设备。
飞跨在购买设备时即把设备绑定到对应店铺容器,一对一,不需要手动配对。
第五个条件,操作层面的行为不在店铺之间串。前四个是环境隔离,这一个是行为隔离。
密码是第一个串联点。普通浏览器里员工切店时密码可见可复制,几个店共用一套登录习惯,行为轨迹就连上了。飞跨里密码由系统自动填入,操作者看不到也无法复制,平台端的显示密码操作会被拦截,账号控制权保留在主账号。
还有流量串联。飞跨支持本地访问白名单,把内部管理系统、国内支付平台等指定域名设为例外走本机网络,跨境平台访问和国内工具访问在同一容器内分开走,不互相牵连,也不消耗设备流量。
| 行为串联点 | 风险 | 隔离做法 |
|---|---|---|
| 密码可见 | 习惯和凭证跨店流转 | 系统自动填充,操作者不可见 |
| 验证码外传 | 多账号走同一渠道 | 验证器自动填充,不经人手 |
| 流量混走 | 国内外访问混在一起 | 本地白名单分流 |
不是。这一点必须说清楚。任何工具都只能大幅降低关联风险,不能保证 100% 不关联,平台风控规则随时变化。
条件满足解决的是你这边没留下可被关联的技术信号。但亚马逊的判定维度不止技术层,还包括收款账号、商品信息、运营资料等业务层信号。环境隔离做到位,业务资料却交叉重叠,一样可能被关联。
所以正确的预期是:把这五个条件当成防关联的必要基础,而不是充分保证。环境这一关守住,再加上业务资料各自独立、运营习惯不交叉,才是完整的防关联。
把现在的运营环境对照下面这张表逐条打勾,缺哪条补哪条。
| 条件 | 自查问题 | 达标标准 |
|---|---|---|
| IP 独享匹配 | 各店出口 IP 是否不同、独享、地区对 | 一店一独享 IP,地区匹配站点 |
| 指纹容器隔离 | 各店 Canvas/WebGL 是否不同 | 一店一容器,指纹互不相同 |
| 登录态隔离 | 是否在独立容器登录而非同窗切号 | Cookie 互不相通 |
| 一店一设备 | 设备数是否等于店铺数 | 一对一,不共用 |
| 行为不串 | 密码、验证码、流量是否分开 | 自动填充、分流,不经人手 |
短期能做的:先把同窗口切账号的习惯改掉,每个店进各自容器,这一步零成本,堵住最常见的登录态漏洞。
长期要做的:按店铺数配齐独享 IP 设备,新店用静态住宅,团队场景上权限分级和日志,把行为隔离也固化进流程。
亚马逊多个店在一台电脑上跑,要怎么弄才不会被判定关联?
让这台电脑上每个店满足五个条件:出口 IP 独享且地区匹配、指纹容器逐店隔离、登录态互不相通、一店绑一台设备、密码和验证码不跨店串。五个条件是与的关系,缺一个就有暴露面。
我已经给每个店换了不同的 IP,为什么还是被关联?
很可能是指纹或登录态没隔离。换 IP 只满足了第一个条件,如果几个店还在同一个浏览器容器里切账号,指纹相同、Cookie 相通,平台从这两条线照样能关联。
一台设备挂两三个店,省点设备费可以吗?
不建议。官方建议每台设备对应绑定一家店铺,多店共用同一设备会让网络出口重合,存在关联风险。已有 VPS 的话可以用本地设备类型复用,设备费用 0 元,没必要为省费用牺牲隔离。
老店从 Chrome 搬过来,会不会因为换环境触发风控?
用官方迁移插件迁移登录态,账号历史登录状态完整保留,不需要重新登录或重新验证,相当于把原本混在一个浏览器里的登录态拆进独立容器,是在补隔离而不是制造异常。
满足了这五个条件就绝对安全了吗?
不能这么说。环境隔离解决的是技术信号层,亚马逊还会看收款、商品、资料等业务层信号。环境守住是必要基础,业务资料也各自独立,才是完整防关联。任何工具都不能保证 100% 不关联。