拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
凌晨收到平台站内信,几个店铺同时被要求二次验证——这是不少多店铺卖家最熟悉的场景。问题往往不出在某个店违规,而是这几十个店在平台后台被判成了”同一个人在操作”。想在一台电脑上管几十个店铺,真正要解决的是两个问题:店和店之间怎么互不暴露,人和店之间怎么分工可控。
一台电脑管几十个店铺会被关联,是这些店在平台眼里共用了同一组身份信号。
平台风控比对的是每次登录请求背后的”身份特征”。当几十个店铺的请求都从同一个网络出口发出、又带着同一台设备的硬件特征,平台只需要做一次比对,就能把它们归到一起。
关联信号大致分两类:
| 信号类型 | 具体内容 | 平台如何利用 |
|---|---|---|
| 网络出口信号 | 公网 IP、IP 归属地、ASN(运营商归属) | 多个店铺从同一 IP 登录,直接判定同源 |
| 设备指纹信号 | Canvas 指纹、WebGL 参数、UserAgent、字体列表、Cookie | 不同店铺共用同一浏览器,硬件特征完全一致 |
这里藏着一个常被忽略的事实:换了出口 IP 不等于隔离了设备,反过来,隔离了设备却没换 IP,同样会暴露。两类信号是相互独立的,必须分别处理。
集中管理解决的是”人和店怎么分工协作”,防关联解决的是”店和店怎么互不暴露”——两个目标,两套机制,缺一不可。
| 维度 | 集中管理 | 防关联 |
|---|---|---|
| 解决的问题 | 多人、多店的协作与管控 | 多店之间的身份隔离 |
| 关注对象 | 人(谁能操作什么) | 店(店和店像不像同一个) |
| 失效后果 | 权限混乱、操作无法溯源、密码外泄 | 批量风控、店铺连坐 |
| 典型需求 | 权限分级、操作日志、临时授权 | 独立出口 IP、独立指纹容器 |
很多团队买了工具只解决了其中一件:要么隔离做得好但管理一团乱,要么管理顺手但几十个店共用一个环境,一旦出事牵连一大片。集中管理解决”人和店怎么分工”,防关联解决”店和店怎么隔离”,两者缺一不可。
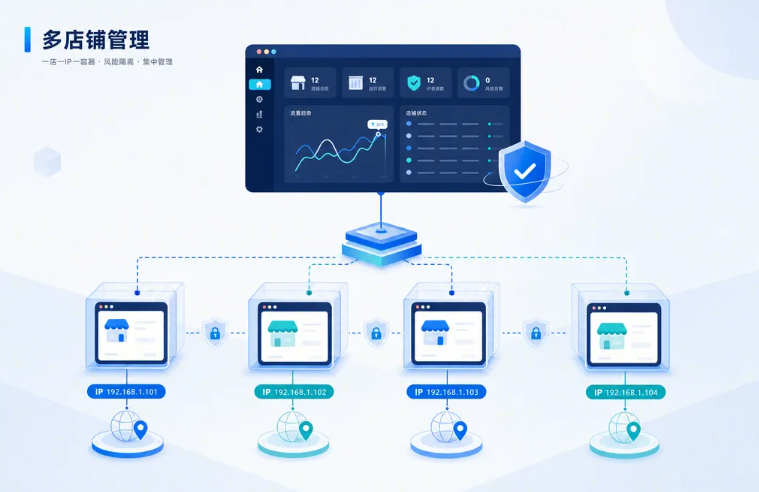
要在一台电脑上管几十个店铺还不被平台关联,核心不是把店”藏起来”,而是让每个店铺在平台眼里都是一台独立设备发出的独立请求。
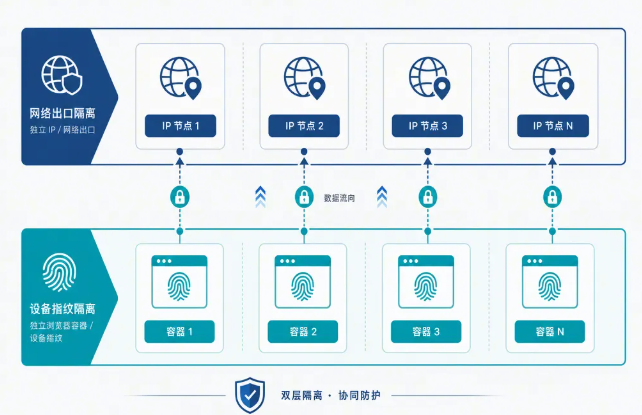
做到这一点,需要同时切断前面说的两类信号——网络出口和设备指纹必须分别隔离。只隔离一层,另一层仍然把店铺串在一起。
网络层面,每个店铺需要绑定一个独立的出口 IP,让平台接收到的请求来自不同网络位置;容器层面,每个店铺要运行在彼此独立的环境里,Cookie、Canvas、WebGL 等指纹参数互不共享。这两层分别回答”来自哪个 IP”和”来自什么设备”两个问题——飞跨的双层隔离机制正是这样设计的:第一层给每个店铺绑定独立 IP 设备,第二层让每个店铺在独立浏览器容器内运行,两层各自独立,也各自可验证。
当一台电脑上的几十个容器分别走不同 IP、带不同指纹时,平台比对的结果是几十台互不相干的设备。其自有独享 IP 资源超过 3000 万个,每个店铺绑定的 IP 为独享,不与其他用户共用同一出口。
几十个店铺真正的管理难题不在”打开”,而在”谁打开了、什么时候打开、出了问题找谁”——集中管理的本质是把这些变成可查、可控、可追溯的制度。
一个人盯几十个店本身不现实,实际场景几乎都是多人协作。这时管理风险集中在三处:密码被员工带走、操作无法溯源、离职后权限收不回。
| 管理风险 | 制度化的解法 |
|---|---|
| 密码外泄 | 密码由系统自动填入,操作者不可见、不可复制 |
| 无法溯源 | 组织级和店铺级双重操作日志,记录谁在何时做了什么 |
| 权限收不回 | 临时授权设定时间窗口,到期自动撤销 |
| 非工作时间误操作 | 为成员设置每日可登录的时间段 |
以飞跨为例,控制台日志记录开店、关店、添加成员、修改权限、续费等每一个组织级操作,操作人和时间均有记录;每个店铺还有独立的店铺日志,记录每次登录和授权变更。某个店铺出现平台风险提示时,溯源直接查日志定位到具体操作人和时间,不依赖员工回忆。临时授权窗口可设 1 至 96 小时,到期访问权限自动撤销;预设运营员工、运营组长、超级管理员、财务管理、IT 管理五种角色,权限边界预先划定,也支持完全自定义。
在多名员工轮流登录同一账号的团队里,亚马逊、TikTok Shop 的二步验证码可由系统自动识别填入,验证码不需要再通过群消息传递——少了一个账号信息对外泄露的渠道。
把双层隔离和制度化管控叠加,一个十人团队管四十个店铺时,”防关联”和”可管控”可以同时成立。
场景是一两台办公电脑、十名运营、四十个分布在不同平台的店铺。落地后的状态:每个店铺独立 IP 加独立容器,平台看到的是四十台设备;每名运营只能在工作时段登录被授权的店铺;任何一次登录、改价、上下架都有日志;客服需要临时排查时开 24 至 96 小时授权,到期自动收回。
| 管理指标 | 落地前 | 落地后(目标) |
|---|---|---|
| 账号关联导致的批量风险 | 一个环境出问题牵连多店 | 单店隔离,风险不外溢 |
| 异常溯源耗时 | 挨个问员工,数小时 | 查日志,分钟级定位 |
| 离职交接 | 逐一更换密码 | 控制权在主账号,无需改密 |
| 后台操作等待 | 页面频繁转圈 | 跨境节点使后台平均加载速度提升 60% |
操作量越大,这种时间差越明显——上下架、改价、查订单的等待被压缩后,团队一天积累下来的效率差距并不小。
只换 IP 不能防关联!
浏览器指纹才是平台识别同源设备的核心依据,这是被反复验证的反直觉规律。
很多卖家的第一反应是”多买几个 IP 就行了”。但如果几十个店铺仍然在同一个浏览器里打开,Canvas、WebGL、字体、Cookie 这些设备指纹完全一致,平台只看指纹就能把它们关联,IP 换得再勤也没用。反过来,只隔离了指纹却共用一个出口 IP,同样会因 IP 同源被判定关联。
还有一层隐藏成本:免费的出口 IP 往往代价更高,这类 IP 段可能早已被平台标记为机房 IP,用了反而加速暴露。换 IP 不等于防关联,浏览器指纹才是平台识别同源设备的核心依据。
短期先把”一店一 IP 一容器”的隔离底座搭好,长期把权限和日志制度固化下来,才是可规模化的管理方式。
短期(本周内)该做的:
长期(持续)该做的:
Q:我一台电脑想管几十个店铺,怎么集中管理又不被平台关联?
A:分两步看。防关联靠”一店一 IP 一容器”——每个店铺绑定独立出口 IP,并运行在独立浏览器容器里,让平台看到几十台互不相干的设备;集中管理靠权限分级、操作日志和临时授权,把多人协作变成可查可控。两件事分别做到位,才能在一台电脑上既管得住又不被关联。
Q:一台电脑到底能管多少个店铺?
A:数量上限主要受电脑性能和管理制度影响,而不是工具本身的硬限制。真正的瓶颈是隔离是否做到位——只要每个店铺都有独立 IP 和独立容器、操作可溯源,店铺数量增加不会线性放大关联风险。
Q:换了 IP 为什么还是被关联了?
A:大概率是设备指纹没隔离。几十个店铺共用同一个浏览器时,Canvas、WebGL、字体、Cookie 等指纹完全一致,平台只看指纹就能判定同源,IP 换得再勤也无效。IP 和指纹必须同时隔离。
Q:员工离职后,他操作过的店铺账号要全部改密码吗?
A:如果账号控制权始终保留在公司主账号、密码由系统自动填入而员工看不到,就不需要逐一改密。员工能接触的只是被授权的操作权限,撤销授权即可。
Q:几十个店铺出问题,怎么快速查到是谁操作的?
A:靠操作日志。组织级日志记录开店、关店、权限变更等管理动作,店铺级日志记录每次登录和授权变更,出现风险提示时可直接定位到操作人和时间,而不是靠员工回忆。
Q:这样做能保证永远不被封号吗?
A:不能。任何方案都无法承诺 100% 不被关联或不被封,平台风控规则会变化。能做的是把 IP 和指纹这两类可控信号锁死,并配合规范的运营习惯,把风险降到最低。