拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
省流摘要:防关联浏览器不是靠”屏蔽”来保护账号,而是为每个账号构建独立的数字身份——独立网络出口、独立指纹参数、独立 Cookie 存储,三层互不相交。只要这三层信号不重叠,平台的关联检测算法就找不到把账号归并的依据。反直觉的地方在于:换 IP 是最容易做到的一层,也是最不够用的一层。
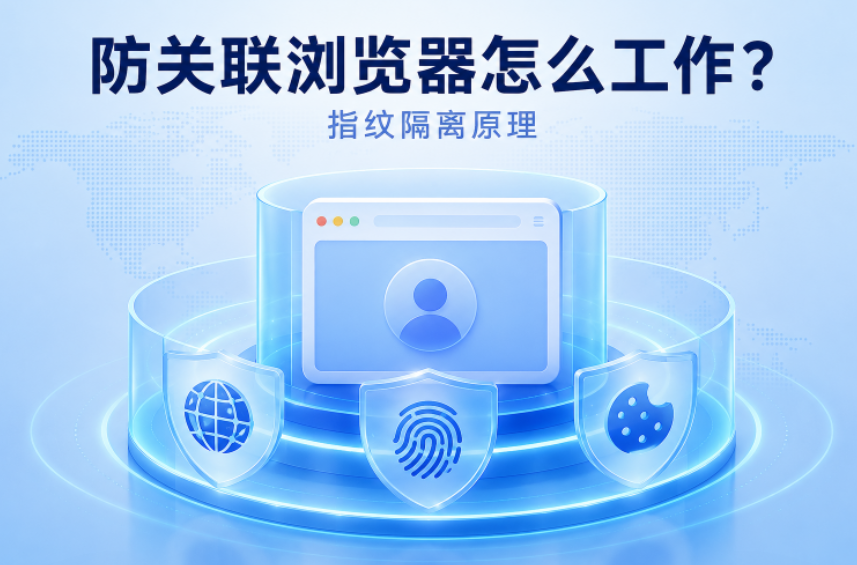
卖家第一次遭遇多账号关联,直觉反应几乎都是”去换 IP”。但换了之后发现:还是被标了。
这不是 IP 不起作用,而是 IP 只是平台用来识别账号的三层信号之一。另外两层——浏览器指纹和本地数据存储——在换 IP 时完全没有变化,平台依然可以通过这两层信号把账号归并在一起。
一个具体场景:同一台电脑,用两个 Chrome 无痕窗口分别登录两个亚马逊账号,同时接两条不同的代理 IP。结果仍然关联。原因是两个无痕窗口的 Canvas 渲染哈希完全相同,WebGL 渲染器信息也相同——平台做一次指纹比对,就能判断这两个账号来自同一台机器。
IP 改了,指纹没动,关联照样发生。
防关联浏览器是为每个账号创建完全隔离的数字运行环境的专用工具——每个环境有独立的网络出口、独立的浏览器指纹参数集和独立的本地存储空间,账号之间不共享任何可被平台检测算法采集的信号。
这个定义的关键是”不共享任何可被采集的信号”,而不只是”换了 IP 和换了浏览器”。普通代理 + 普通浏览器的组合,本质上只处理了网络出口的表层隔离,指纹层和存储层完全没有处理。
每次登录,平台服务器会记录来源 IP 的地址、ASN(自治系统编号)和 ISP 归属。如果两个账号总是从相同 IP 或相邻 IP 段登录,会触发初步风险标记。
防关联浏览器的处理方式:为每个账号绑定一个独立的 IP 设备。账号的所有网络请求强制从该设备出口发出,平台看到的是该设备所在位置的独立 IP,而非用户本机 IP。不同账号绑定不同设备,IP 地址、ASN 和地理位置完全分离。
与普通代理的差异:普通代理只转发请求,本机指纹和 Cookie 不变;防关联浏览器的 IP 设备是整个请求链路的出口,切断的是”这些请求来自同一台机器”的信号。
浏览器指纹是平台识别”这是同一台设备”的核心手段。主要采集维度:
| 指纹维度 | 平台采集方式 | 为什么难以伪装 |
|---|---|---|
| Canvas 指纹 | 渲染隐藏图形,对比像素哈希 | 不同 GPU 型号和驱动版本渲染结果有细微差异 |
| WebGL 指纹 | 渲染 3D 场景,提取渲染器字符串 | 渲染器型号直接暴露 GPU 硬件信息 |
| 字体列表 | 枚举本机已安装字体 | 字体组合具有高度唯一性,跨机器重复概率极低 |
| 音频指纹 | 采样音频处理器的输出差异 | 受 CPU 架构影响,模拟难度高 |
| 硬件并发数 | navigator.hardwareConcurrency | 直接报告物理核心数 |
| 时区 / 语言 | navigator.language + Intl API | 需与 IP 地区保持一致,矛盾会触发异常检测 |
防关联浏览器会为每个账号注入一组独立且自洽的指纹参数集。”自洽”是关键词——Canvas 特征、WebGL 渲染器型号、字体列表的丰富度,需要像一台真实设备,而不是随机组合出来的矛盾参数。矛盾参数(例如 Canvas 指向 Windows GPU 特征,但时区指向东京)本身就是一种异常信号,反而触发更严格的审查。
浏览器的本地存储有三种:Cookie、localStorage 和 IndexedDB。普通浏览器按”域名”隔离——同域名下所有标签页共享一份存储。
这意味着:如果两个账号曾经在同一个浏览器里登录过,即使 IP 不同、指纹伪装了,历史遗留的 Cookie 仍然可能将它们关联——大多数平台会在 Cookie 中埋入持久化的用户标识,或通过 Cookie 的写入时间戳推算出两个账号曾经在同一环境操作过。
防关联浏览器把存储隔离的粒度从”域名”降到”账号容器”:每个账号在完全独立的沙箱里运行,Cookie、localStorage、IndexedDB 全部隔离,任何账号无法读取另一个账号容器里的数据,窗口关闭后也不向其他容器共享。
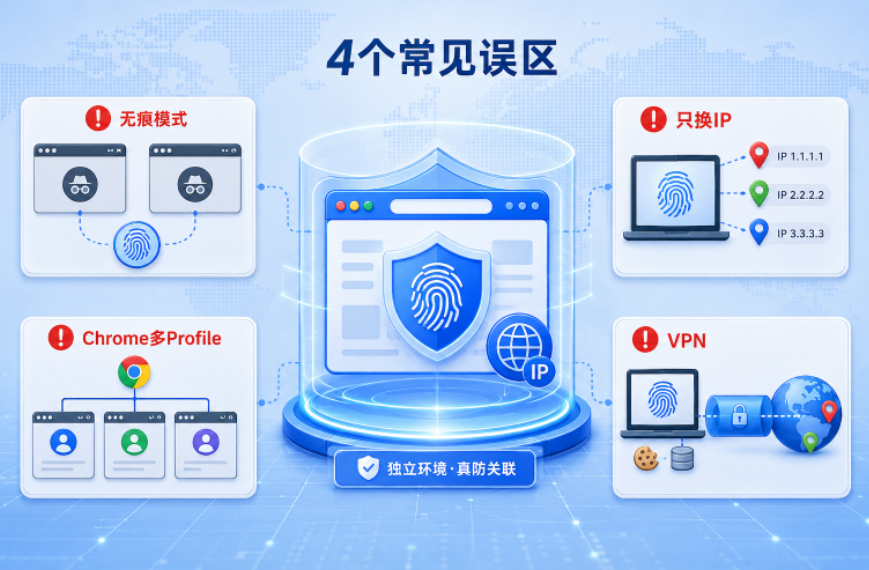
误区 1:无痕模式 = 防关联
无痕模式只做”会话结束后清除本地记录”,指纹不变。同一台机器开两个无痕窗口,Canvas 哈希和 WebGL 渲染器字符串完全相同,平台一次指纹比对就能识别。
误区 2:换 IP 就够了
IP 是可见的表层信号,指纹才是底层信号。换 IP 不换指纹,等于换了门牌号但没换身份证。
误区 3:多个 Chrome 用户配置 = 独立环境
Chrome 的多用户配置(Profile)确实分离了部分 Cookie 和书签,但不分离 Canvas 指纹、WebGL 指纹和字体列表——这些信息来自底层渲染引擎,所有 Profile 共享同一套。
误区 4:VPN = 防关联浏览器
VPN 只处理网络层(改变 IP 出口),不做任何指纹修改,也不隔离 Cookie。两者解决的是完全不同层次的问题,不能相互替代,也不能简单叠加。
以飞跨的”双层隔离机制”为例:每个店铺绑定独立 IP 设备,所有请求从该设备出口发出(网络身份隔离);同时,每个店铺在独立的浏览器容器内运行,Cookie、指纹参数彼此不干涉(指纹与数据隔离合并实现)。
对于已有 VPS 或代理 IP 资源的用户,飞跨支持”本地设备”方式:把自带 VPS 接入为设备节点,VPS 的 IP 即为出口,不需要额外采购 IP 设备。
需要说明的是:隔离做好了,能大幅降低关联风险,但任何工具都无法保证 100% 不关联——平台风控规则会持续迭代,操作行为本身也是检测维度之一。技术手段能控制的是”不主动暴露关联信号”,不能控制的是”平台如何定义风险边界”。
A:技术底层相同,应用场景有差异。指纹浏览器面向广告投放和社交媒体多账号矩阵,需要自行购买和配置代理 IP;防关联浏览器(跨境电商浏览器)在指纹隔离基础上集成了 IP 设备管理、跨境平台专项优化和团队权限管理,面向跨境多店铺运营,开箱程度更高。
A:会。Canvas 噪音检测、WebRTC 泄漏检测等反反指纹技术在持续迭代。选择工具时,厂商的更新频率和技术响应速度比当前版本的指纹参数覆盖数量更重要。
A:不同设备登录同一账号不是”关联”问题,是账号本身的”异地登录”问题。关联是指同一设备或同一指纹下存在多个不同账号。两者是不同的风控维度。
A:平台检测的是指纹是否自洽、行为是否异常,不能直接识别你用的是哪款软件。只要指纹参数之间不矛盾、操作行为合规,使用防关联浏览器本身不会额外暴露风险。
A:指纹隔离特指浏览器指纹参数的独立性;环境隔离是更广的概念,包含指纹隔离、Cookie 隔离和网络隔离三层。完整的环境隔离才是防关联的有效手段,单做指纹隔离仍然有 Cookie 泄漏风险。
A:取决于实现方式。部分防关联浏览器有”强制绑定”机制,设备离线时请求不会自动回落到本机 IP,而是中断连接,防止 IP 泄漏。选购时可以确认这一机制是否存在。
A:技术上可以,但官方建议的标准做法是一台设备对应一家店铺。多店共用同一设备(同一 IP 出口)意味着 IP 层的隔离失效,只靠指纹和 Cookie 隔离来防关联,风险显著提升。