拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
全文速览:VPN 改的是网络出口,防关联浏览器改的是”被看到的身份”——这是两个不同维度的问题。换十次 IP 也救不回一个账号,如果平台从指纹层就已经认定两个账号是同一个人。
为什么用了知名 VPN,同一台电脑开了三个 Shopee 账号,第二天还是被平台合并到同一个风控标签下?
很多新卖家以为:换了 IP 等于换了身份。平台看到的就是一个新地址、新用户。
事实是:平台从来不是只看 IP 来判断你是谁。一个账号被识别为”另一个账号的关联账号”,往往不是因为 IP 重复,而是因为浏览器指纹、Cookie 残留、硬件参数、设备时区在多个账号之间高度一致。
VPN 解决前一个问题,完全没有触碰后一个问题。
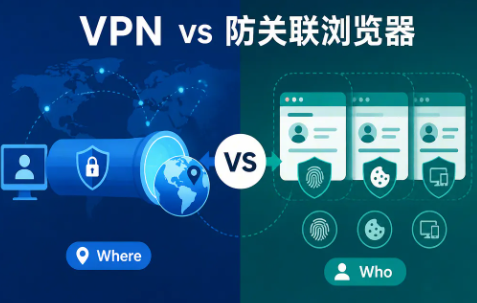
VPN 改变的是”你在哪里”,防关联浏览器改变的是”你是谁”。
VPN 在你的设备和目标服务器之间建立一条加密通道,让流量从 VPN 服务商的出口节点流出——平台看到的源 IP 不再是你的本机,而是 VPN 节点的 IP。其工作粒度是整台设备:开了 VPN,整台电脑的所有应用都走这条通道。
防关联浏览器在每个店铺工作单元里独立运行一套完整的”网络身份”:独立的 IP 出口、独立的浏览器指纹(Canvas、WebGL、字体、硬件参数)、独立的 Cookie 和本地存储,互不交叉。工作粒度是每个店铺:同一台电脑可以同时有 10 个独立身份在运行。
两者不是同一类工具,也不在同一个抽象层。
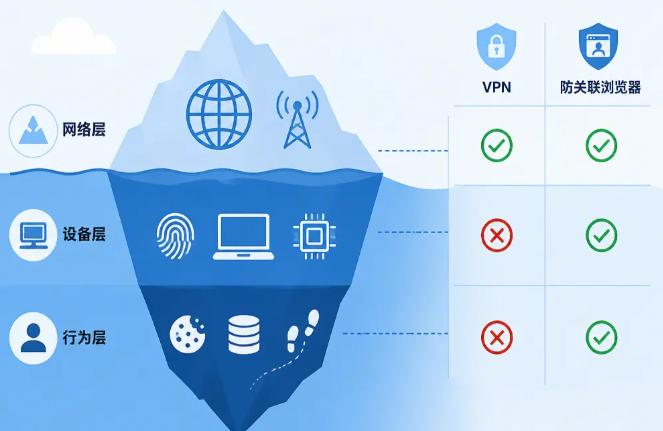
电商平台的风控系统从来不是只看一个维度。它至少同时检查三层:
| 识别层 | 检查内容 | VPN 能改变 | 防关联浏览器能改变 |
|---|---|---|---|
| 网络层 | 出口 IP、ASN 归属、地理位置 | ✅ | ✅ |
| 设备层 | Canvas 指纹、WebGL、字体、UA、屏幕分辨率、时区、硬件并发数 | ❌ | ✅ |
| 行为层 | Cookie、LocalStorage、登录历史、操作模式 | ❌(仅可被动清除) | ✅ |
只改网络层,设备层和行为层依然在裸奔。这就是”换了 VPN 还是被关联”的根本原因。
VPN 把流量从你的本机改道到一个远端服务器,平台收到的请求来自那个服务器的 IP。
这一层有几个边界:
VPN 改的是”流量从哪条路出去”,不改”是什么设备在发流量”。
打开 Chrome 进 amiunique.org 或 browserleaks.com,平台能采集到的指纹维度超过 50 项。其中影响关联识别的主要项包括:
这些数据组合起来,形成一个高度独特的”设备 ID”。在同一台真实电脑上,无论你切换多少个 VPN 节点,这些参数几乎完全不变。
平台拿这个设备 ID 比对两个账号的访问历史,”高度相似”就足以触发关联标记——通常的工程经验是,任意两个账号之间指纹重合度超过 60%,就会被归为可疑关联组。
浏览器存储里残留着大量痕迹:
清除一次 Cookie 不能解决问题,因为平台用的是多种存储位置的组合追踪。无痕模式只能避免新的存储被写入持久层,不能改变设备指纹本身。
不是。IP 只是关联识别中最浅的一层。设备指纹、Cookie 和行为模式同样会被采集和对比。在指纹层完全相同的情况下,IP 换得再勤,关联判定一样成立。
无痕模式只是切断了 Cookie 和本地存储的持久化,不能修改浏览器指纹。同一台电脑的两个无痕窗口,Canvas 指纹完全相同——这一项就足以让平台判断”两个登录来自同一台设备”。
更糟。便宜或免费的 VPN 节点池大多是机房 IP,ASN 字段直接暴露”机房环境”——这本身就是高风险标记。住宅 IP 才是接近真实用户的网络身份,而住宅级别的 IP 资源在成本结构上和廉价 VPN 完全不同。
飞跨的双层隔离机制正是按”网络层 + 设备层”两个维度同时执行的——它不是 VPN 的升级版,而是把 VPN 解决不了的那部分独立处理。
第一层(网络层):每个店铺绑定一台独立的 IP 设备,所有该店铺发出的请求从这台设备的出口 IP 流出。与 VPN 的整机改道相比,粒度更细——VPN 改的是整台电脑的网络,飞跨改的是每个店铺单元的网络。飞跨自有 IP 资源池超过 3000 万个独享 IP,覆盖云平台、边缘云、静态住宅、家庭宽带四类设备形态,共 49 个国家、200+ 城市,每个店铺绑定的 IP 不与其他用户共用同一出口。
第二层(设备层):每个店铺在一个独立的浏览器容器里运行,容器内的 Canvas 指纹、WebGL、字体、屏幕参数、Cookie、LocalStorage 都是这个容器独有的。同一台电脑同时打开 10 个店铺容器,平台看到的就是 10 个完全独立的”设备 + 网络”组合,而不是”同一台设备登录了 10 次”。
两层各自独立解决一个问题:网络层解决”请求从哪里来”,设备层解决”是什么设备发出的请求”。单独处理任何一层,另一层都会暴露关联信号——这恰好是 VPN 方案的死穴。
两者不是竞品,是不同层次的工具。在大多数场景里,选哪个取决于你要解决的根本问题是什么:
| 场景 | 推荐方案 |
|---|---|
| 出差需要访问公司内网 | VPN |
| 个人访问需要特定地区网络环境的站点 | VPN |
| 多个跨境电商店铺日常运营 | 防关联浏览器 |
| 一台电脑同时登录多个亚马逊/Shopee/Lazada 账号 | 防关联浏览器 |
| 公司有合规的境外业务专线 | 专线(基础设施层)+ 防关联浏览器(账号身份层) |
| 临时给客服或外部运营人员开放某个店铺访问 | 防关联浏览器(含临时授权机制) |
值得强调的反方观点:VPN 不是”过时了”或”被替代了”——在合规企业场景里,它仍然是基础设施层的必要工具。问题只在于:把 VPN 当成多账号防关联方案,本身就是层次错位。
无论用什么工具,可以用以下指标自查当前的多账号隔离是否健康:
| 指标 | 健康基线 | 出现异常的信号 |
|---|---|---|
| 同 IP 下登录账号数 | 1 个店铺 = 1 个独立 IP | 多个账号共用同一 IP 段 |
| 浏览器指纹相似度 | 任意两个店铺间 < 30% 重合 | > 60% 重合,高关联风险 |
| Cookie 跨域泄露 | 0 | 任何跨店铺 Cookie 流转 |
| ASN 类型 | 住宅或边缘云 | 普通机房 IP |
| 同设备并发会话数 | 平台允许范围内 | 超出平台单设备阈值 |
可用 browserleaks.com 或 amiunique.org 检查浏览器指纹一致性,IP 类型可通过 IP 反查工具的 ASN 字段确认。
短期(一周内):
长期(一到三个月):
VPN 解决的问题(基础设施层的合规上网)和防关联浏览器解决的问题(账号身份层的隔离),不应该被混在同一个工具里硬塞。
Q:用 VPN 开多账号被封过,换防关联浏览器还会被封吗?
A:会降低概率,但不能保证 100% 不被关联。平台风控规则随时变化,账号资料重复、收款方式相同、产品类目高度重合等非工具层因素也会触发关联标记。防关联浏览器解决的是”网络和设备身份”层面的隔离,资料和经营层面的关联需要业务侧分开处理。
Q:VPN 和防关联浏览器可以同时用吗?
A:技术上可以,但实际意义不大。防关联浏览器自身的 IP 设备已经替代了 VPN 在网络层的功能。同时再开 VPN,相当于多套一层代理,可能导致连接不稳定、延迟变大。例外是企业本身有合规的境外网络专线(不是 VPN,是 SD-WAN 或专用通道),这种情况下两者各司其职——专线解决合规通道,防关联浏览器解决账号身份。
Q:浏览器无痕模式 + 不同 VPN 节点,能开几个 Shopee 账号?
A:理论上一开就会触发关联。无痕模式不改变 Canvas、WebGL 等硬件指纹,同一台电脑的两个无痕窗口在指纹层完全相同,Shopee 的风控系统对指纹相似度非常敏感。
Q:我已经有一批 VPS 在跑店铺,需要全部丢掉换防关联浏览器的 IP 吗?
A:不需要。飞跨支持通过 VPS 导入工具把已有 VPS 接入为本地设备节点,VPS 自带的 IP 即作为该店铺的独立出口。本地设备类型本身价格为 0 元,每个用户随时可购 1 个。原有 IP 资产直接复用,不产生额外设备费用——这是从 VPN/VPS 多开模式过渡过来的标准路径。
Q:防关联浏览器能让我访问需要翻墙的网站吗?
A:不能。防关联浏览器的 IP 设备受所在国家网络管辖,遵循当地法规——这是产品定位,不是技术限制。比如中国大陆 IP 设备只能访问中国大陆能正常访问的平台;要运营日本亚马逊、Shopee 台湾站、亚马逊新加坡站,需要使用对应地区的 IP 设备。如果你的诉求是”穿越网络封锁”,VPN 是另一个层次的工具,不要混用。