拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
做Lazada的卖家和做亚马逊、Shopee的卖家面对的问题有一个本质区别:Lazada覆盖东南亚六个国家,马来西亚、泰国、菲律宾、印尼、新加坡、越南,每个国家是独立站点,用独立账号,卖不同的品类、面对不同的市场环境。一个团队同时运营六个站点的店铺时,防关联只是基础问题,真正的挑战是怎么让整个管理体系不散架。
六国站点的管理不是一个”防关联”问题,是一个”架构”问题。以下把跨站点的权限隔离拆成五层架构,每层解决一个独立问题,飞跨的功能分别支撑每一层。
五层叠加起来,才是一个完整的Lazada多站点管理体系。
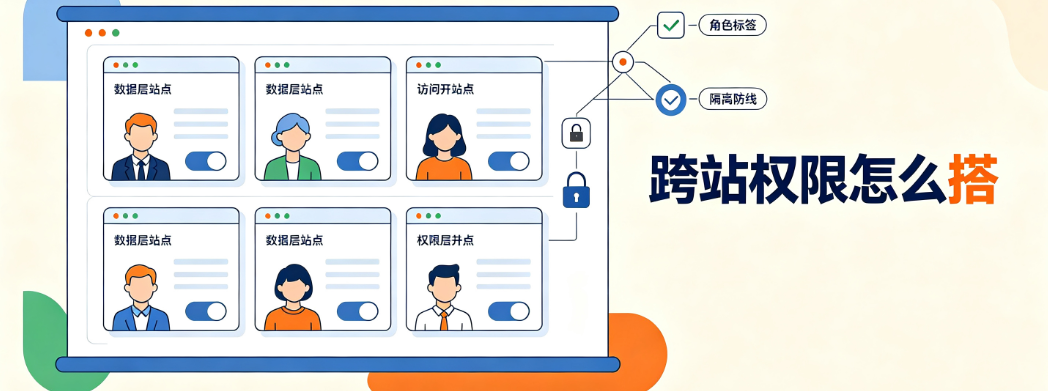
这层解决什么问题。 Lazada的六个国家站点虽然同属一个平台,但账号体系彼此独立。跨站点的关联风险比同站点更隐蔽:同一个团队在马来西亚站和泰国站的店铺如果用了相同的IP或相同的浏览器指纹,关联信号会跨站点传递——马来西亚站的环境问题可能牵连泰国站被审查。
飞跨的双层隔离机制(自有3000万+独享IP资源池)在站点层面提供两个独立隔离维度。网络层上,每个站点的每个店铺绑定独立IP设备,马来西亚站的IP来自马来西亚节点、泰国站的来自泰国节点,六个站点的IP互不相同且地区匹配。容器层上,每个店铺运行在独立的浏览器容器内,Canvas指纹、WebGL参数、Cookie彼此不共享——即使两个店铺都做马来西亚站,它们的设备签名也完全不同。
这层建好的标志。 用IP检测工具和指纹检测工具在每个站点环境里分别测试,所有环境的IP互不相同且国家匹配,所有环境的Canvas Hash和WebGL Renderer互不相同。六组数据放在一起逐对比对,无任何两项重合。
这层解决什么问题。 六个站点意味着至少六组运营人员。典型的分工是:马来站2人、泰国站2人、印尼站1人、其余各1人。问题来了:马来站的人能不能看到泰国站的店铺数据?泰国站的运营能不能登录印尼站操作?财务人员需要看所有站点的交易数据但不需要碰店铺后台,怎么给这个权限?
口头分工在六国站点的规模下完全失灵。你需要的是一套权限架构,让每个人只能接触自己负责的站点、做职责范围内的事,超出范围的操作被系统拦截而不是靠自觉。
飞跨有五种预设角色,运营员工、运营组长、超级管理员、财务管理、IT管理——直接对应六国站点团队的典型分工。每种角色的权限边界预先划定:运营员工只能打开分配给自己的店铺,未授权的站点入口不可见;运营组长可以查看所管成员的操作日志但不能修改超级管理员的配置;财务管理只能看交易数据不能操作店铺后台。
如果预设角色与实际分工不完全匹配,比如你需要一个”只能管马来站和泰国站但不能碰印尼站”的组长角色——飞跨支持完全自定义,精确到每个功能模块的开关。不是只能在全部开放和全部关闭之间二选一。
密码不可见机制在这层的价值。 六国站点意味着密码数量乘以六。如果每个运营都知道自己负责站点的密码,密码管理的风险面就非常大。飞跨的密码自动填充机制让成员打开店铺时密码由系统填入,操作者看不到也无法复制密码。员工离职时不需要逐一修改六个站点的所有店铺密码——账号控制权始终保留在公司主账号。
卖家可以用每个成员的账号登录,确认只能看到被授权的站点店铺、看不到未授权的站点。让成员查看密码栏,应该显示为掩码或空白。尝试用财务账号打开店铺后台,应该被拦截。
这层解决什么问题。 Lazada对操作行为的分析权重高于亚马逊。如果同一个人在同一个时间段内对马来站和泰国站的店铺执行完全相同的操作序列——同时批量上下架、同时调价、同时回复客服消息——平台的行为分析模型会识别出这些操作来自同一个运营者,即使IP和指纹完全隔离。
六国站点让这个问题更突出:一个人管多个站点是常态,但如果操作节奏完全同步,行为关联的风险就成倍增加。
飞跨浏览器的操作时间段限制功能让主账号为每位成员设置每日可登录的时间段。这个功能在六国站点场景下的用法不是”限制员工几点能上班”,而是”自然错开不同站点的操作时间”,比如马来站的运营上午9点到12点操作、泰国站的下午1点到4点操作,时间段不重叠,操作行为曲线自然产生差异。
配合五种角色的权限分层,不同站点的运营人员天然形成不同的操作习惯和节奏。马来站的人和泰国站的人用不同的账号登录、操作不同的店铺、在各自的时间段内活动,这些差异在平台行为分析维度上构成了天然的隔离。
这层解决什么问题。 六国站点、十几个店铺、七八个运营人员——某天泰国站突然收到Lazada的风险提示,你需要立刻知道:最近一周有谁登录过泰国站的店铺?最后一次登录是什么时候?做了什么操作?有没有权限变更?
没有操作日志的团队在这个场景下只能靠开会排查。十几个人的记忆相互矛盾、时间线对不上、谁也说不清自己上周三下午到底动没动过泰国站。六国站点的规模让”靠记忆追溯”彻底不可行。
飞跨浏览器双层操作日志分别解决不同粒度的溯源需求。
控制台日志(组织级)记录开店、关店、添加成员、修改权限、续费等组织级操作的时间和操作人。主账号可随时调取,某个站点出问题时,先查控制台日志确认最近有没有权限变更或人员调整。
店铺日志(店铺级)记录每个店铺的每次登录时间、授权变更和续费记录。泰国站的店铺日志会告诉你:最近一周有3个人登录过,分别是周一上午9点15分(运营A)、周三下午2点30分(运营B)、周五上午10点(组长C)。如果风险提示出现在周四,重点排查周三下午运营B的操作。
两层日志叠加后,六国站点的任何一个店铺出现问题,你都可以在5分钟内定位到具体的人、具体的时间、具体的操作,而不是靠十几个人的记忆拼凑时间线。
这层解决什么问题。 六国站点的运营不是封闭系统。总会有外部协作和人员变动的场景:某个站点的店铺出了技术问题需要外部客服协助排查、某个站点的运营人员离职需要交接、新员工入职需要分配站点权限。这些场景如果处理不当,要么泄露账号密码、要么留下权限漏洞。
飞跨 三个功能分别解决三个边界场景。
临时授权(外部协助排查)。 主账号为外部客服或技术人员开放24至96小时的访问窗口,期间仅能访问指定站点的指定店铺、无法获取账号密码,到期后访问权限自动撤销。六国站点场景下,你可以给排查泰国站问题的客服只授权泰国站的店铺,其他五个站点的店铺他完全看不到。
权限一键回收(员工离职)。 运营人员离职时,直接回收该成员的账号权限,不需要修改任何被操作过的店铺密码——因为密码始终由系统自动填入,员工从未接触过明文密码。操作日志里保留该成员在职期间的所有操作记录,后续如果某个站点出现问题仍然可以追溯到他的历史操作。
共享账号隔离(团队共用资源)。 六国站点运营中,团队可能需要共用某些邮箱账号、支付账号等资源。飞跨支持将这些共享账号精确授权给指定成员使用,成员不知道实际密码,由系统自动调用。敏感信息不在多国团队的人员之间流转。
把五层架构做成一份自检表,看看你的团队目前在第几层:
| 架构层 | 核心问题 | 自检标准 | 状态 |
|---|---|---|---|
| 第一层 站点隔离 | 六个站点的IP和指纹是否互不相同 | IP检测+指纹检测全部通过 | ☐ |
| 第二层 人员分配 | 每个人是否只能看到授权站点的店铺 | 成员账号看不到未授权站点 | ☐ |
| 第三层 操作节奏 | 不同站点的操作时间是否错开 | 操作时间段不重叠 | ☐ |
| 第四层 审计追溯 | 出问题能否5分钟内定位到人 | 双层日志均有完整记录 | ☐ |
| 第五层 安全边界 | 外部协作和离职是否有安全机制 | 临时授权+权限回收+共享隔离 | ☐ |
五层全部打勾,你的Lazada六国站点管理体系才算完整。缺任何一层,对应的场景一旦发生就会暴露管理漏洞。好消息是这五层不是一次性建完的,团队2个人的时候第一层就够用,5个人的时候加第二层和第三层,10个人以上必须把五层全部建起来。
Lazada六国站点能共用同一套防关联环境吗?
不能。六个国家站点必须各自独立——IP分别来自对应国家、指纹参数与各自地区匹配、Cookie完全隔离。飞跨的双层隔离机制为每个站点的每个店铺提供独立的网络层(IP设备)和容器层(浏览器容器),六个站点的环境参数互不相同。跨站点共用环境等于主动制造关联信号。
Lazada不同站点的运营人员能互相看到对方的店铺吗?
不能,除非主账号明确授权。飞跨的五种预设角色加自定义权限让每个成员只能看到被分配的站点店铺,未授权的站点入口完全不可见。马来站的人看不到泰国站的店铺,泰国站的人也碰不了印尼站。这种隔离不是靠自觉,是系统层面的硬拦截。
六国站点的操作日志怎么查?
分两层查。控制台日志查组织级操作——谁在什么时间做了开店、关店、改权限等动作。店铺日志查单店操作——谁在什么时间登录了哪个站点的哪个店铺、有没有变更授权。如果泰国站出了问题,先查控制台日志确认最近有没有人员变动,再查泰国站的店铺日志定位最近的登录记录。两层配合,5分钟内可以完成溯源。
一个运营人员管多个Lazada站点怎么防行为关联?
操作时间错开。比如马来站上午9点到12点操作、泰国站下午1点到4点操作,不要在同一个时间段对两个站点的店铺执行完全相同的操作序列。飞跨的操作时间段限制功能可以辅助实现这个安排——为每位成员设置每日可登录的时间段,不同站点的操作时间自然错开。配合不同成员用不同账号登录,操作行为的差异天然形成。
Lazada某个站点的运营离职了,其他站点受影响吗?
不受影响。飞跨的权限是按人分配的,回收某个成员的权限只影响他负责的站点店铺,其他站点的运营人员和店铺环境完全不受影响。密码始终由系统自动填入,离职员工从未接触过明文密码,不需要修改任何店铺密码。操作日志保留该成员在职期间的所有操作记录,后续仍可追溯。
六国站点需要找外部客服排查某个站点的问题,怎么给权限?
用飞跨的临时授权功能。主账号为客服开放24至96小时的访问窗口,期间客服仅能访问出问题的那个站点的指定店铺,其他五个站点的店铺他完全看不到。客服无法获取账号密码,到期后访问权限自动撤销。排查结束后不需要手动收回权限——不存在”忘记收回”的风险。
Lazada防关联和Shopee防关联有什么不同?
技术层面要求一样——IP隔离、指纹差异化、操作行为差异化三层都不可少。差异在于Lazada六国站点的管理复杂度远高于Shopee(Shopee也覆盖多国但站点结构不如Lazada分散)。六国站点意味着六套IP、六套指纹配置、六组运营人员、六条操作时间线——管理架构的复杂度是单平台运营的六倍。飞跨的五层架构(站点隔离→人员分配→操作节奏→审计追溯→安全边界)就是为这种多站点管理场景设计的。