拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
全文速览:指纹浏览器是把”我是谁”这个识别问题从浏览器底层重做的一类工具。但是跨境多店铺被关联的失败点,大部分不在 IP,而在 Canvas、WebGL、字体这些没被卖家注意到的指纹维度——补一层指纹隔离才是问题的真正解法。
多数跨境卖家的第一反应是:被关联了,那就换 IP。
换完 IP,账号还是被判定为同一组。重新买更”干净”的住宅 IP,仍然不行。问题出在卖家没看到的地方——平台采集的不只是 IP,而是一整套设备身份信号;IP 只是其中权重最低的一项。
行业内有一项被反复验证的观察:当账号同 IP 但浏览器指纹差异显著时,平台关联判定的概率反而低于”不同 IP 但浏览器指纹完全一致”的场景。换句话说,IP 只解决”你从哪里来”,指纹解决”你是谁”,后者权重更高。
指纹浏览器就是为解决”你是谁”这一层而存在的工具。
指纹浏览器是一类在浏览器底层重写设备身份信号的工具:它为每个账号生成独立、稳定且彼此不相关的浏览器指纹,使同一台电脑上的多个账号在平台采集端呈现为完全不同的设备。
它不是一个加在普通浏览器上的”隐身插件”,也不是一个”防关联开关”——它的核心改造发生在浏览器内核层。
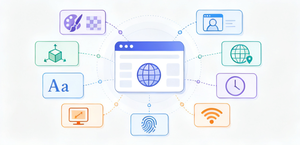
跨境平台采集的设备身份信号,远不止 IP 一项。下表列出的是行业公开承认的主要采集维度:
| 维度类别 | 具体信号 | 用途 |
|---|---|---|
| 渲染指纹 | Canvas 渲染哈希、WebGL 渲染哈希、AudioContext 哈希 | 标识 GPU / 声卡硬件特征 |
| 字体指纹 | 系统安装字体列表、字体渲染差异 | 标识操作系统与字体环境 |
| 硬件指纹 | 屏幕分辨率、色深、硬件并发数、设备内存 | 标识机型 |
| 软件指纹 | UA 字符串、浏览器版本、插件列表、扩展启用情况 | 标识浏览器环境 |
| 行为指纹 | 时区、语言、键盘布局、鼠标轨迹 | 标识用户行为习惯 |
| 网络指纹 | IP、ASN、DNS 解析路径、TLS 握手特征 | 标识网络环境 |
平台风控的判定逻辑是组合判定:单一维度命中相同不足以构成关联证据,但 3-4 个维度同时命中,就足以触发账号级别的关联告警。
采集发生在用户打开店铺后台的那一刻:
getCanvas() 等指纹采集函数整个过程对用户透明,普通浏览器无法干预。这也是为什么”换 IP + 清 Cookie”无法解决关联——这些操作根本不触碰指纹采集层。
指纹浏览器在浏览器内核里改造了指纹采集函数本身,让它们返回经过定制的值:
Canvas.toDataURL() 时,返回的不是真实 GPU 渲染结果,而是该容器预设的伪造哈希WebGL.getParameter() 时,返回的不是真实显卡 ID,而是该容器预设的虚拟显卡参数关键是这些伪造值对同一容器稳定不变——不是每次刷新都随机一次,而是在容器创建时确定一次,之后永远返回同一组指纹。这样平台采集到的指纹具有”持续一致性”,符合一台真实设备应有的特征,不会触发”指纹漂移”告警。
容器隔离是 Cookie / LocalStorage / 缓存等存储数据的隔离——解决”账号之间数据不串”的问题。
指纹隔离是浏览器底层身份信号的隔离——解决”账号之间设备身份不串”的问题。
两者必须同时满足:缺指纹隔离,平台看到的是同一台设备登录多个账号;缺容器隔离,账号之间共享 Cookie,平台直接拿到关联凭证。这两个问题在不同技术层解决,单独修复任何一个都不足以构成真正的防关联能力。
仅换 IP 但不处理指纹,平台依然能通过设备指纹组合识别出”多个账号在用同一台电脑”。这是行业最普遍的认知盲区。
隐身模式只是阻止 Cookie 持久化和历史记录写入,它不改变浏览器指纹——Canvas 哈希、WebGL 哈希、字体列表、UA、时区,在隐身模式下与正常模式完全一致。多账号用隐身模式打开,平台采集到的设备指纹依然是同一个。
只有”每账号一容器”的配置才真正生效。如果在同一个容器里登录多个账号,浏览器指纹相同、Cookie 共享,与普通浏览器登录多账号没有本质区别。
完全随机的指纹反而触发风控——平台风控引擎对”指纹合理性”有判定规则,例如 macOS 系统不会出现 Windows 字体集、移动端 UA 不会有桌面屏幕分辨率。真正有效的指纹是”看起来像真实设备的、稳定的、彼此独立的”,不是”每次访问都不同”。
指纹浏览器的难点不是”伪造一组指纹”——这一步任何脚本都能做到。难点是规模化运营时同时满足这两个工程要求:
要求一:每账号一组独立、稳定、合理的指纹
跨境团队管 50 个店铺意味着需要 50 组独立指纹,每组都要能通过平台的”指纹合理性”校验,且在账号生命周期内保持稳定。
要求二:指纹隔离与 IP 隔离同步生效,且彼此一一对应
店铺 A 不能出现”指纹是设备 1、IP 是设备 2”的错配——这种错配本身就是平台识别”工具用户”的信号。
这正是飞跨的双层隔离机制要解决的工程问题:网络层为每个店铺绑定独立 IP 设备,所有请求从该设备出口发出,平台看到的是该设备所在位置的独立 IP;容器层为每个店铺独立运行一个浏览器容器,Canvas、WebGL、字体、UA、时区等指纹参数彼此不共享。两层在创建店铺时即一一对应绑定,运营过程中不需要用户手动配对——这是”店铺为基本工作单元”的设计逻辑,与”环境为基本工作单元”的通用工具有结构性差异。
飞跨的指纹库覆盖云平台、边缘云、静态住宅、家庭宽带四类设备形态,每类设备对应的指纹模板都是基于该类网络环境下真实用户的特征生成——住宅设备的指纹组合贴近家庭用户、机房设备的指纹组合贴近企业用户,避免出现”住宅 IP + 服务器机型指纹”这类不合理组合。
| 评估项 | 该看的具体能力 |
|---|---|
| 指纹合理性 | 是否按设备类型生成对应风格的指纹模板,而不是简单随机 |
| 容器与指纹的绑定方式 | 是不是”店铺即环境即指纹即 IP”一体化创建,还是需要手动拼装 |
| 跨境场景的垂直深度 | 是否预置主流跨境平台的入口集成、地区 IP 资源、平台合规引导 |
通用多账号工具能解决”基本的指纹隔离”,但跨境多平台规模化运营时,第二项和第三项的差异会随着店铺数量放大——这是跨境垂直产品与通用工具的核心分野。
Q1:指纹浏览器到底是什么?跨境多店铺为什么都说必须用它?
指纹浏览器是一类在浏览器底层重写设备身份信号的工具。它为每个账号生成独立的 Canvas、WebGL、字体、UA、时区等指纹参数,让同一台电脑上的多个账号在平台采集端呈现为完全不同的设备。跨境多店铺必须用它,是因为平台的关联判定权重以指纹组合为主、IP 为辅,仅靠换 IP 无法切断关联信号。
Q2:指纹浏览器和普通浏览器的根本区别在哪?
普通浏览器(Chrome、Edge)的指纹采集函数返回的是真实硬件信息,多账号登录时这些信息完全一致。指纹浏览器在内核层重写了这些函数,让它们返回每个容器独立配置的虚拟值,且保持长期稳定。
Q3:用了指纹浏览器是不是 100% 不会被关联?
不是。指纹浏览器解决的是”设备身份信号”层的关联——这是关联判定的主要权重项,但不是全部。平台还会检测登录行为模式(操作时间、IP 切换频率、登录地理位置跳跃等)。指纹浏览器能大幅降低关联风险,但无法消除操作层的关联信号。
Q4:指纹浏览器和 VPN 是什么关系?
VPN 只改变 IP 出口,不改变浏览器指纹——它解决的是”你从哪里来”,不解决”你是谁”。指纹浏览器解决的是”你是谁”,且很多指纹浏览器(包括飞跨)本身已内置 IP 设备,不需要单独配 VPN。把 VPN 当作防关联工具是常见误区。
Q5:免费指纹浏览器和付费指纹浏览器的核心差异是什么?
主要差在三处:指纹模板的合理性(免费版常出现”住宅 IP + 服务器指纹”这类组合)、IP 资源(免费版通常不含 IP,需要用户自行配代理)、跨境场景的垂直适配(免费版无平台入口集成、无地区 IP 资源、无合规引导)。短期试用差异不明显,规模化运营时差异显著。
Q6:一台电脑能开多少个指纹浏览器容器?
理论上不限,实际取决于电脑配置——主流配置(16GB 内存)可稳定开 10-20 个容器,32GB 内存可稳定开 30-50 个容器。容器数量本身不构成关联风险,关键是每个容器都有独立 IP 设备绑定。
Q7:指纹浏览器需要每天清理吗?
不需要。指纹浏览器的核心价值之一就是”指纹稳定不变”——频繁清理或重置反而会触发平台的”指纹漂移”告警。正常的做法是:容器创建一次,长期运营该店铺,不主动重置指纹。
Q8:用了指纹浏览器后还需要注意什么操作行为?
需要注意两类行为:一是同一员工短时间内操作多个店铺时,操作节奏过于一致(粘贴时间、点击间隔)会构成行为指纹关联;二是多员工轮流操作同一店铺时,登录时间跨度异常(如 5 分钟内从不同地理 IP 登录)会触发地理跳跃告警。这些都不是指纹浏览器能解决的,需要团队运营规范配合。