拖动logo到书签栏,立即收藏飞跨浏览器
浏览器


核心功能


拖动logo到书签栏,立即收藏飞跨浏览器
很多卖家被封号后的第一反应是”我明明换了 IP,怎么还是被关联了”。问题就出在这句话本身——它把网络环境当成了一根网线,而实际上它是好几层叠在一起的结构。
平台判断两个账号是不是同一个人在操作,从来不只看 IP。它同时比对一整套信号,IP 只是最外面、也最容易被换掉的那一层。
把跨境电商的多账号网络环境拆开看,它至少由四层组成:出口网络层、设备指纹层、登录态与账号层、操作与权限层。任何一层没隔离干净,前面做得再好也会前功尽弃。下面逐层拆,每一层平台到底在看什么、漏在哪、怎么补。
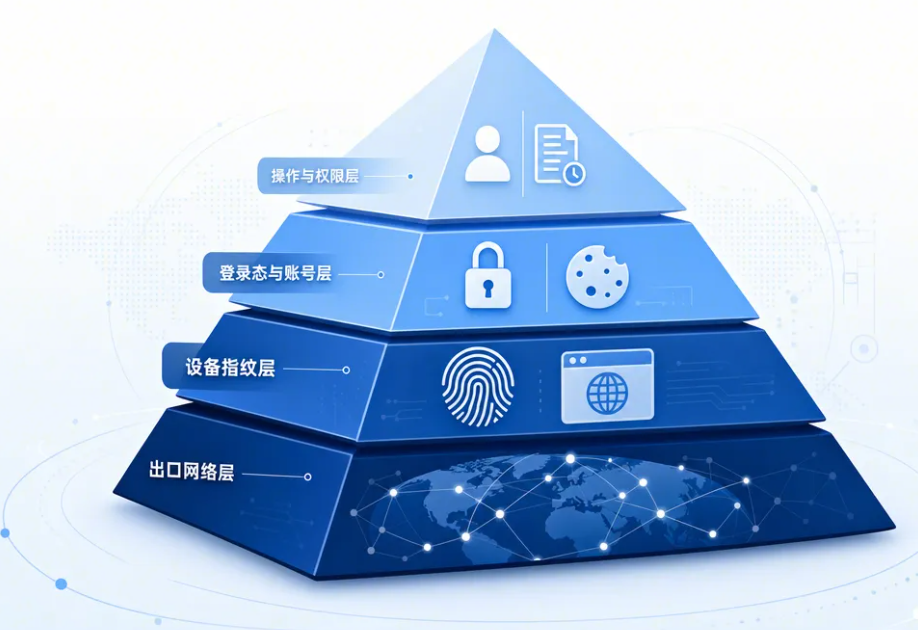
判断多账号是否关联,平台会同时比对四层信号,任何一层重合都可能触发关联。 这四层从外到内依次是出口网络、设备指纹、登录态、操作行为。
| 层级 | 平台看到的东西 | 不隔离的后果 | 隔离手段 |
|---|---|---|---|
| 出口网络层 | 出口 IP、归属地、ASN | 多账号同 IP 段,直接判定同一主体 | 每店独立 IP 出口 |
| 设备指纹层 | 浏览器指纹、Canvas/WebGL、UA、字体 | 换了 IP 但指纹一样,仍被串联 | 每店独立浏览器容器 |
| 登录态与账号层 | Cookie、登录会话、密码暴露面 | Cookie 串号、密码被员工带走 | 容器隔离+密码托管 |
| 操作与权限层 | 谁在何时登录、操作轨迹 | 出问题无法溯源、误操作连坐 | 操作日志+权限分级 |
用一个场景贯穿全文:一个团队在同一台电脑上运营 5 个亚马逊店铺。下面每一层,都用这个场景说明会发生什么、该怎么处理。
出口网络层决定平台”觉得你从哪里上网”,这是关联判断的第一道信号,但远不是最关键的一道。
回到那 5 个店铺:如果它们共用同一条宽带或同一个机房 IP 段,平台看到 5 个账号从同一个出口反复登录,几乎等于举手说”我们是一伙的”。
这一层有两个容易被忽略的细节。第一,IP 的归属类型比 IP 本身更重要——机房 IP(IDC)和住宅 IP 在平台眼里风险等级完全不同。第二,ASN(自治系统号)会暴露 IP 背后的运营商归属,大量账号挂在同一个小众 ASN 下,同样是强关联信号。
所以”每个店铺一个独立出口 IP”只是及格线,IP 的类型和归属是否分散,才决定这一层做得够不够干净。
换 IP 不等于防关联,因为浏览器指纹是比 IP 更稳定、更难伪装的识别依据。 这是新手最常踩的坑:以为换了 IP 就安全,结果指纹原封不动。
浏览器指纹是一组很难改变的特征:Canvas 绘图结果、WebGL 渲染参数、UA、安装的字体、屏幕分辨率、时区……平台把它们拼起来,几乎能得到一台设备的”身份证”。同一台电脑开 5 个店铺,就算每个店铺 IP 不同,指纹完全一样,这 5 个账号照样被串到一起。
顺便厘清一个常见误解:浏览器的”无痕模式”不是指纹隔离。无痕模式只是不在本地保存历史和 Cookie,指纹特征该一样还是一样,也不隔离不同账号的登录态。
出口 IP 和设备指纹必须同时隔离——单独处理一层,另一层仍然暴露关联信号。飞跨的双层隔离机制正是这样设计的:网络层每个店铺绑定独立 IP 设备,请求从该设备出口发出,且 IP 为独享、不与其他用户共用;容器层每个店铺在独立的浏览器容器内运行,Cookie、Canvas 指纹、WebGL 参数彼此不共享。两层各自独立,也各自可验证。飞跨自有的独享 IP 资源池超过 3000 万个,覆盖全球 49 个国家、200 多个城市,IP 的类型与归属可按场景选择。
就算 IP 和指纹都隔离了,登录态和账号管理没做好,关联和盗号风险照样存在。 这一层管的是 Cookie 会话、密码暴露面和二次验证。
Cookie 串号是典型问题:在同一个浏览器里来回切换账号,上一个账号的登录态可能残留,被平台当成同一会话。容器隔离能解决这点——每个店铺的 Cookie 只活在自己的容器里。
更现实的风险来自人。员工能看到密码,离职就可能把账号带走;验证码靠微信群传递,等于把账号信息往群里抛。
在账号这一层,飞跨的做法是密码由系统自动填入、操作者看不到也无法复制,员工在平台端触发”显示密码”的请求会被拦截;亚马逊和 TikTok Shop 的二步验证弹窗出现时,飞跨自动识别并代填验证码,验证码不必再经微信群流转。账号控制权始终保留在主账号——个人认证最多管理 100 个子用户,企业认证最多 999 个。
多人轮流操作同一批账号时,真正的风险往往不在技术隔离,而在”出了事查不到是谁”。 这是规模化运营才会暴露的第四层。
那 5 个店铺如果由 3 个人轮班操作,某天一个账号收到平台风险提示,你需要立刻知道:是谁、哪天、做了什么触发的。没有日志,这件事只能靠员工自述,基本等于查不到。
权限同样是关联风险的来源。所有人都用最高权限登录所有店铺,任何一次误操作都可能连坐全部账号。
在操作与权限这一层,飞跨的控制台日志记录每一个组织级操作——开店、关店、添加成员、修改权限、续费——操作人和操作时间均有记录;需要临时让客服或外部人员接手某个店铺时,临时授权窗口可设 1 至 96 小时,到期自动撤销,授权范围仅限指定店铺。角色上预设运营员工、运营组长、超级管理员、财务管理、IT 管理五种,也支持逐个功能模块自定义开关,而不是只能”全开”或”全关”。
单层隔离在小规模、低风控场景下确实可能不出事,但它的有效性会随账号数和平台风控强度快速衰减。 这是这套四层模型必须承认的边界。
如果你只运营一两个账号、平台风控宽松、短期也不打算扩张,只做 IP 隔离可能暂时看不出问题。很多人”只换 IP 也没事”的经验就来自这里。
但这套逻辑有两个失效点:一是账号数上去后,指纹重合被暴露的概率被放大;二是平台风控规则随时在变,今天宽松不代表下个月宽松。
这里要把话说清楚:任何工具都只能大幅降低关联风险,不能保证 100% 不被关联——平台风控规则随时变化,没有谁能给出绝对承诺。把四层都隔离干净,是把风险压到尽可能低,而不是归零。
自查不需要专业工具,按层逐项核对就能定位薄弱点。 下面这张表把四层变成可检测的指标。
| 检查层 | 怎么测 | 合格标准 |
|---|---|---|
| 出口网络 | 在每个店铺环境内查当前出口 IP | 各店 IP 不同,且非同一机房段 |
| 设备指纹 | 用指纹检测站点对比两个店铺 | Canvas/WebGL/UA 不一致 |
| 登录态 | 切换店铺后看是否需要重新登录 | 互不共享 Cookie、各自独立会话 |
| 操作权限 | 调一次组织操作日志 | 能定位到操作人+时间,员工权限按角色收敛 |
短期先做的:把出口 IP 和设备指纹这两层补齐,关联风险的主要来源都集中在这里。
长期要搭的:把账号托管、二步验证自动化、操作日志、权限分级固定成团队流程,而不是靠个人记忆和自觉。环境隔离一旦做到位,新店的环境配置和资料整理就能合并进同一套创建流程,新手不必再手动逐项配置指纹参数。
防关联从来不是”打开某个功能就安全”的单点动作,而是四层同时成立的结构性问题。换 IP 解决的是最外面一层,真正决定账号能不能长期活下去的,是里面三层有没有被一并隔离。
理解了这四层,你再去看任何一款工具、任何一篇”防封教程”,都能立刻判断它覆盖了哪几层、漏了哪几层。这比记住任何一条具体操作都更有用。
换了 IP 为什么还会被关联?
因为 IP 只是出口网络层。浏览器指纹(Canvas、WebGL、UA 等)是另一层独立信号,换 IP 不换指纹,平台依然能通过指纹把多个账号串到一起。
浏览器的无痕模式能防关联吗?
不能。无痕模式只是不在本地保存历史和 Cookie,指纹特征不变,也不隔离不同账号的登录态。防关联需要的是每个账号跑在彼此独立的浏览器容器里。
一台电脑到底能不能安全运营多个店铺?
能,但前提是四层都隔离:每店独立 IP 出口、独立指纹容器、独立登录态、可溯源的操作日志。缺任何一层,多账号都存在关联风险。
住宅 IP 和机房 IP 有什么区别,为什么开新店常建议用住宅?
机房 IP(IDC)的 ASN 归属容易被识别为数据中心,风险等级偏高;静态住宅 IP 的 ASN 与真实家庭用户一致,不易被标记为机房 IP,因此新店这类高风控场景下更稳妥。
已经在 Chrome 里运营的店铺,迁移过来要重新登录吗?
不一定。通过官方迁移插件,把登录态(Cookie)和 UA 信息一键导入到独立容器,账号的历史登录状态可以完整保留,不需要重新通过平台验证。
多个员工轮流操作同一批账号,最该先补哪一层?
先补操作与权限层:给每个成员按角色分配权限、开启操作日志,出问题能精确定位到人和时间;敏感账号用临时授权,到期自动收回。